把服务器,变成你的运维工作台。
与 kejilion.sh 双向互通的开源 Linux 运维面板,支持双模式工作台、多主机管理与 AI 助手。
An open-source Linux server management panel with two-way kejilion.sh integration,
desktop and classic workspaces, multi-host management, and an AI assistant.


产品官网 ·
在线体验 ·
English website ·
开始部署 ·
图文教程 ·
版本发布
KPanel 面向单管理员 Linux 服务器场景:从一台主机开始,在需要时连接更多节点。它不把资源锁进面板私有数据库;
`kejilion.sh`、SSH、Compose 与 KPanel 始终面向同一台主机的真实状态。
在线体验在浏览器内模拟数据与操作,不连接真实主机。下方截图包含稳定版与预览版本;
具体功能以安装版本、节点能力和授权为准,版本区别见[稳定版与预览版](docs/release-channels.md)。
### 可选的内置浏览器组件
桌面中的“浏览器”通过独立的 `kpanel-browser` 服务控制 Chromium,把画面传到工作台。
网页由该服务所在服务器访问,使用服务器的网络和 IP;主 Panel 镜像不包含 Chromium,未配置组件时显示启用提示。
它不依赖网站允许 iframe 嵌入,但目标网站的登录、验证码、地区限制和风控仍然有效。
从同一份源码构建 `go build -o kpanel-browser ./cmd/kpanel-browser`,另行安装 Chromium。
以独立的普通用户运行组件,保留 Chromium 沙箱;不要用 root 或 `--no-sandbox` 绕过启动失败。
创建至少 32 字节的随机专用服务凭据文件,仅授予组件与 Panel 读取权限(Linux `0640`;Windows 使用文件 ACL)。
```sh
kpanel-browser -listen 127.0.0.1:8092 -browser /usr/bin/chromium -token-file /run/secrets/browser-token
```
在 Panel 中设置以下配置并重启 Panel;容器部署应使用私有容器网络上的组件地址,回环地址只适用于同一网络命名空间。
组件端口仅允许 Panel 访问,不应公开;跨主机连接必须使用可信 HTTPS 隧道或 TLS 反向代理。
```text
KEJILION_PANEL_BROWSER_SERVICE_URL=http://127.0.0.1:8092
KEJILION_PANEL_BROWSER_TOKEN_FILE=/run/secrets/browser-token
```
公网 HTTP/HTTPS 默认可访问;内网应用须由部署者明确传入 `-private-cidrs`,例如 `192.168.50.0/24`。
每次实际连接都会重新检查 DNS 结果并绑定已检查的 IP;云元数据与保留地址始终拒绝。
该代理提供访问策略,运行组件的容器/服务还应设置网络隔离、内存、进程和临时盘限额;建议起始预算为
1 GiB 内存、128 个进程、256 MiB 临时盘,并根据实际网页负载调整。它不获得 Agent 权限或宿主目录挂载。
当前支持 2 个浏览器工作区、每个最多 8 个标签页、鼠标键盘与中文输入、前进后退和页面提示。
窗口隐藏时暂停画面传输;断线保留至多约 100 秒以便重连,关闭最后一个标签会释放 Chromium。
登录状态只保存在临时浏览器配置中,组件停止后不保留。文件上传、下载和音频尚未接入;复杂媒体页面、
剪贴板与辅助技术的体验仍有限,可随时使用“用系统浏览器打开”。
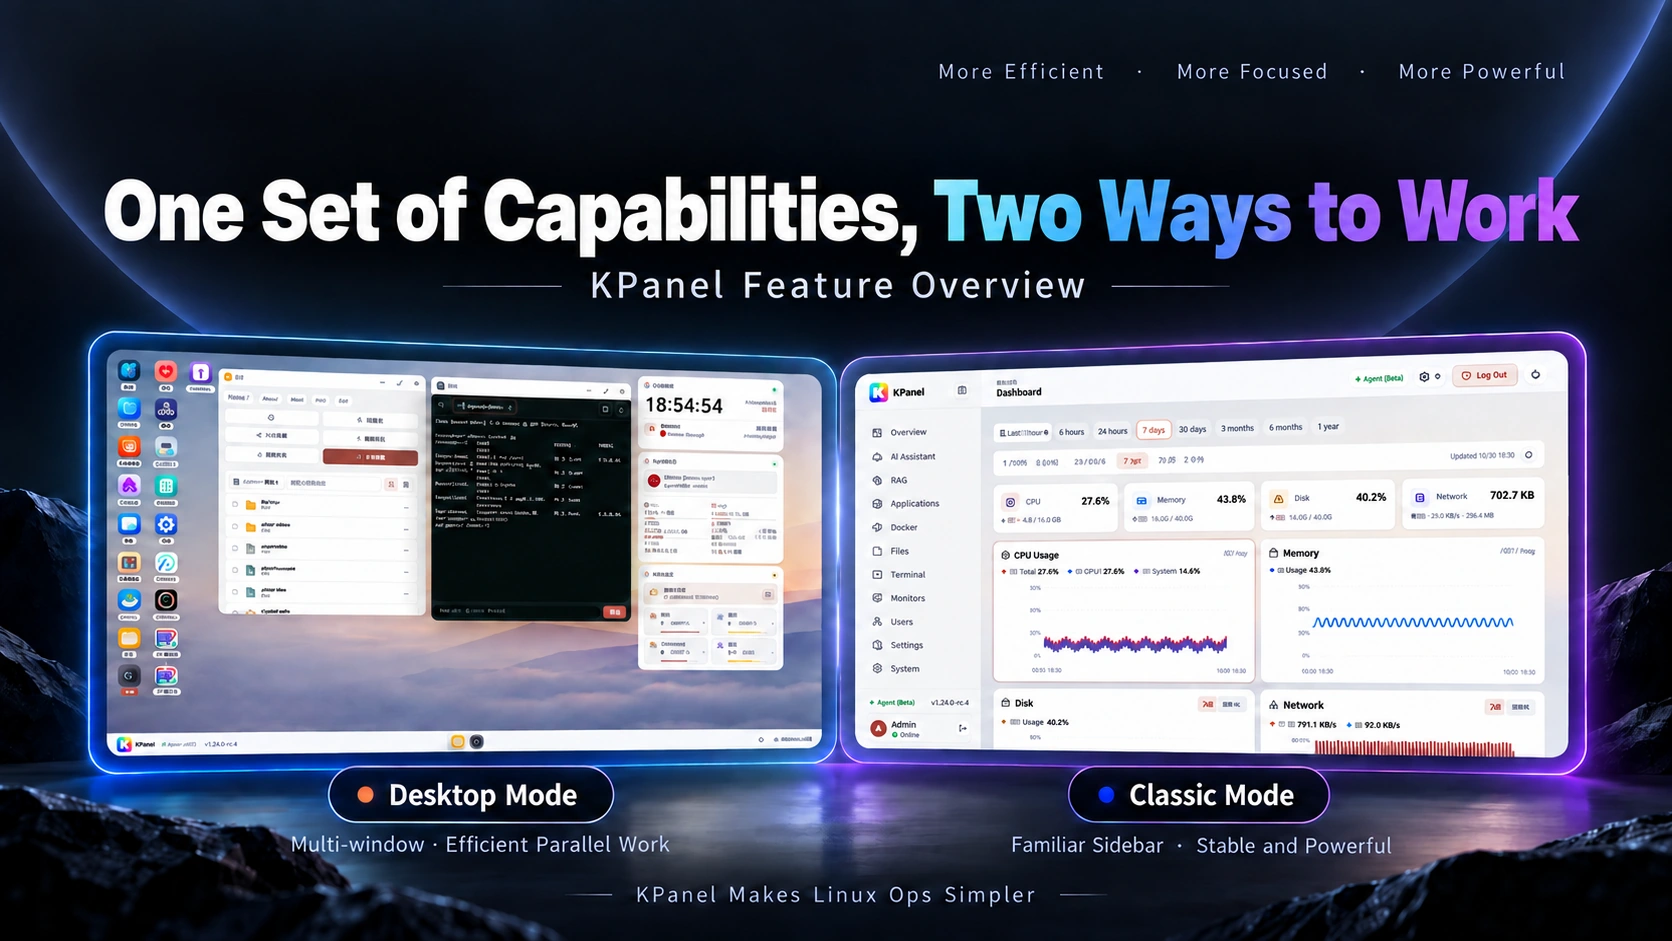
一套能力,两种工作方式
桌面模式适合多窗口协作,经典模式适合快速巡检;切换的是界面,不是系统。
|
真实主机,不造第二套事实
系统、Nginx、Docker 与文件本身就是事实来源,既有资源无需导入即可继续管理。
|
AI 是工作窗口
多 Provider、多模型与结构化工具直接使用 KPanel 已掌握的状态,默认人工确认,高风险操作始终确认。
|
从单机到多节点
连接已有 KPanel 或无需 Docker 的轻量 Linux 节点,统一监控,并按节点能力与授权使用远程文件和终端。
|
## 一套能力,两种工作方式
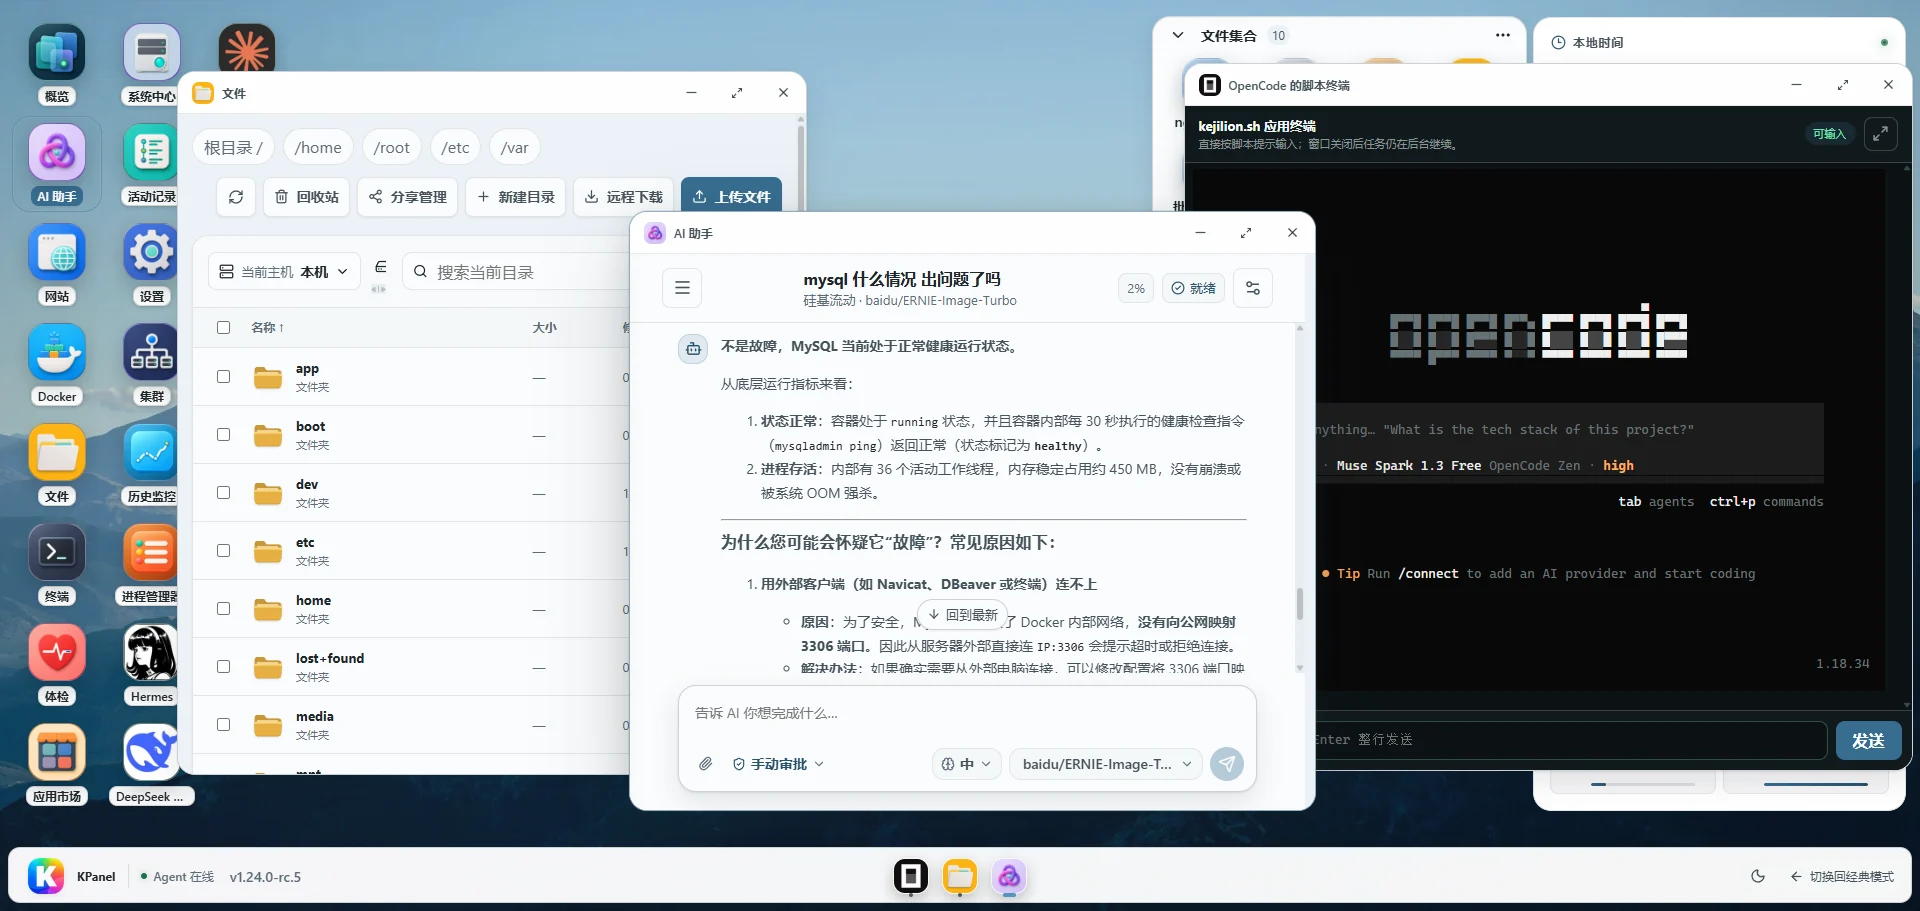
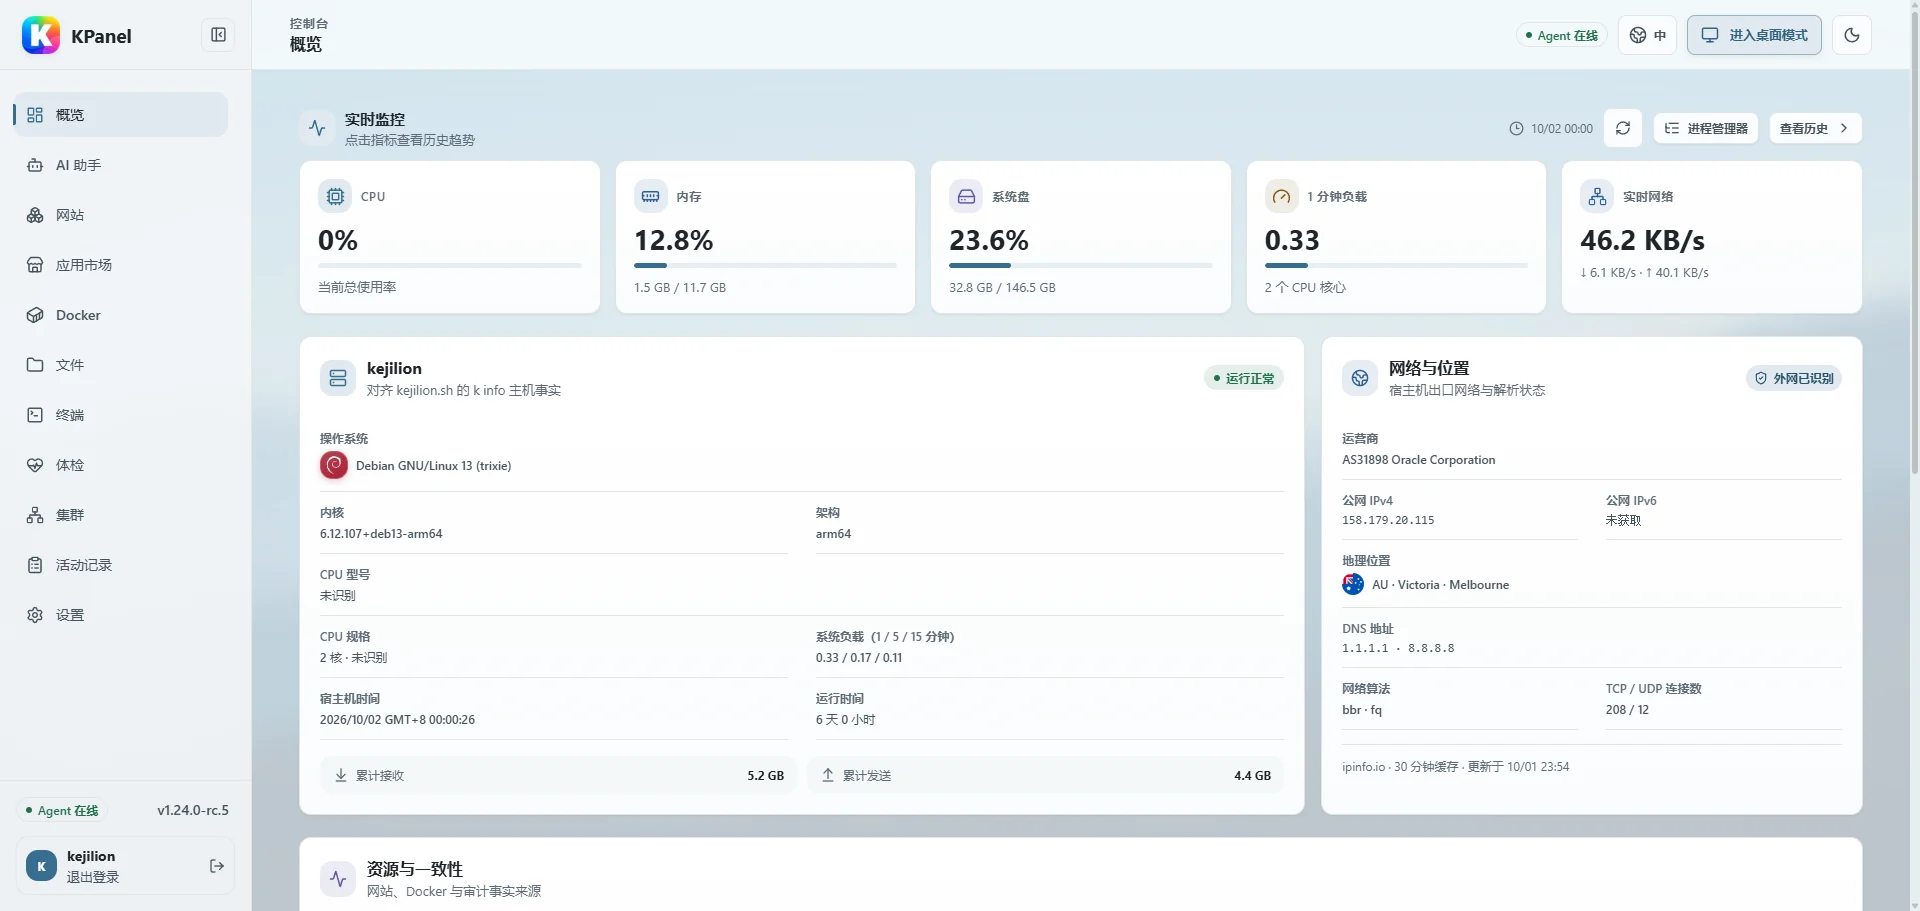
桌面模式保留拖拽、最小化、最大化、任务栏与多窗口;经典模式提供熟悉的侧栏、结构化表单和高密度信息。
两者共享同一账户、同一 Agent 与同一主机状态,无需迁移任何资源。
| 桌面模式 · 把复杂任务摊开来做 |
经典模式 · 保持面板应有的直接 |
| 监控、终端、集群和 AI 助手可以并行展开,适合排障与跨模块操作。 |
清晰侧栏、连续配置和快速巡检,保留传统服务器面板的效率。 |
 |
 |
## AI 是工作窗口,不是第二套控制面
KPanel 的轻量 AI 助手直接理解面板已经掌握的主机与容器状态,通过固定、结构化的 KPanel 工具完成查询、分析和建议,
不提供任意宿主机 Shell 或通用联网工具。
- 支持 OpenAI-compatible、Anthropic 与 Gemini Provider,以及多模型、多会话。
- 会话默认使用人工审批;可选安全自动审批,高风险动作始终需要确认。
- 工具过程、关键变更与结果可审计;主机资源仍由 KPanel Agent 实时读取和统一管理。
- AI 数据独立保存,不会成为 Docker、Nginx、系统配置或文件的第二份事实来源。
## 集群管理:分散的主机,在一处掌握
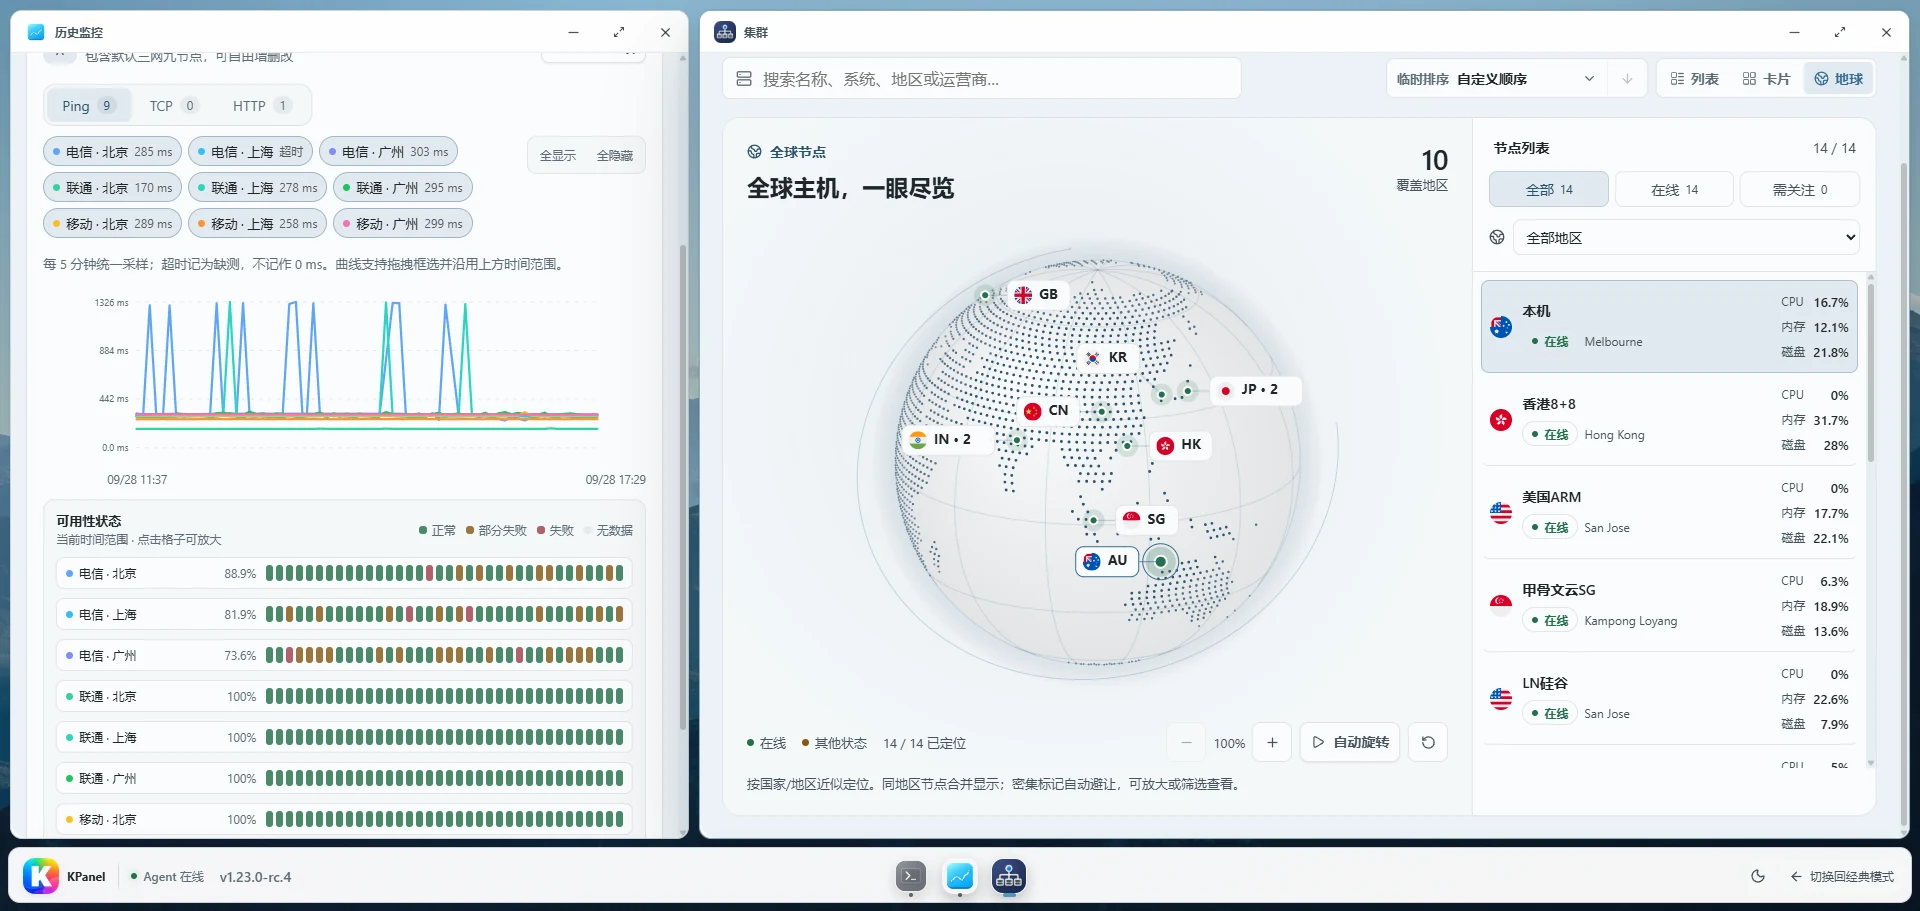
从一台主机到多台服务器,将节点接入、状态与历史监控、文件管理和终端操作汇集在同一个工作台。
通过消息通知掌握关键变化,也可以生成公开只读页面,分享主机运行状态。
| 从接入到日常管理 | 可以做什么 |
| --- | --- |
| **接入与总览** | 使用授权码配对已有 KPanel,或为普通 Linux 主机安装轻量节点;支持轻量节点单台和批量接入。 |
| **全局与历史监控** | 在列表、卡片和地球视图间切换,查看在线状态与资源使用;选择目标主机,回看历史指标、线路延迟和 Ping / TCP / HTTP 服务检测。 |
| **文件与终端管理** | 选择目标主机浏览、编辑、上传和下载文件;管理多主机会话、快捷命令和批量执行。已授权的 KPanel 间还可复制文件与目录。 |
| **消息通知** | 接收资源阈值、流量、主机失联与恢复、SSH 登录等通知;支持 Telegram、飞书、钉钉和企业微信,同时启用一个通知渠道。 |
| **公开状态分享** | 管理员主动开启公开只读页面,展示当前运行状态;不公开 IP 或管理入口,可随时关闭或重置链接。 |
终端与文件操作按节点版本、能力和授权开放;旧配对不会因界面升级自动获得新权限。
打开远端面板时,目标面板仍独立完成登录。
查看多主机文件与终端工作区
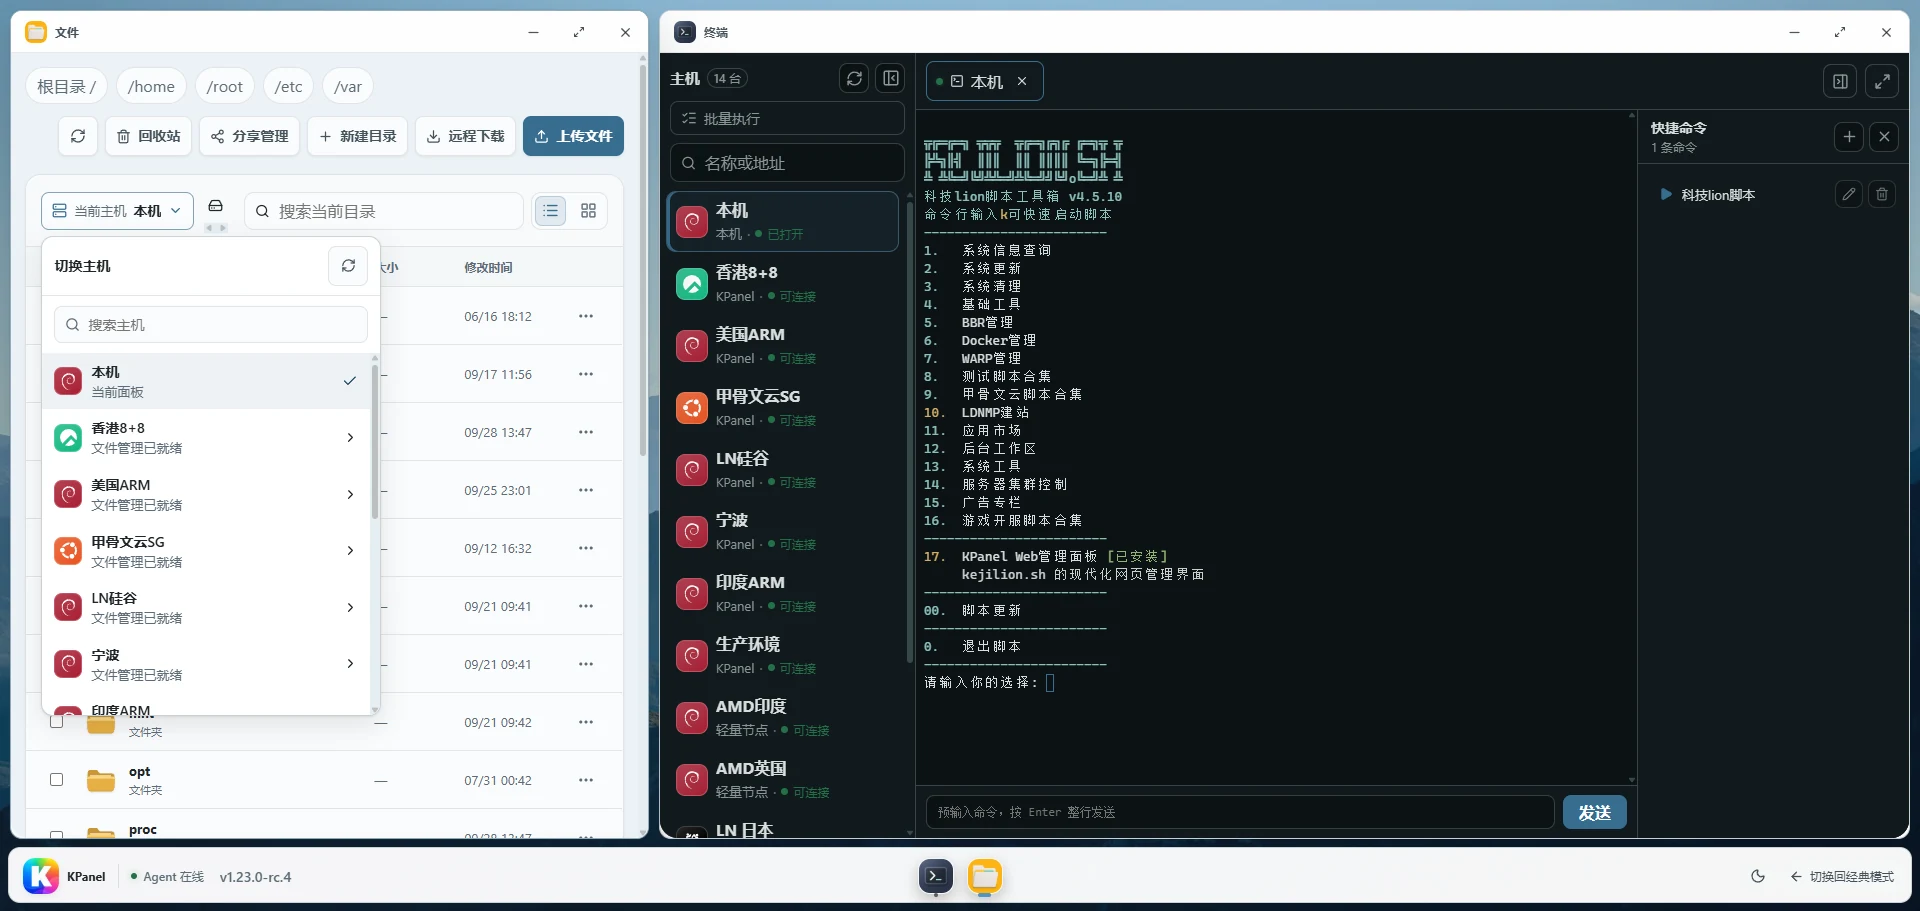
更多界面见[官网集群介绍](https://kpanel.kejilion.sh/#cluster);接入与权限见[集群文档](docs/cluster-monitoring.md)。
## 核心能力
| 场景 | KPanel 提供什么 |
| --- | --- |
| **主机与历史监控** | 查看 CPU、内存、磁盘、负载、网络、连接与容器历史;查看实时进程,并管理主机名、SSH、DNS、时区、Swap、软件源、内核预设、系统更新与清理。 |
| **网站与 Nginx** | 发现已有站点、证书与真实 Nginx 配置;管理静态站、PHP 站、反向代理、负载均衡、域名重定向及 LDNMP 环境。 |
| **Docker 与应用** | 管理容器、镜像、网络、卷、日志、性能、更新、备份和迁移;支持 Compose 项目的配置发现、启停与受控编辑重部署。应用市场动态对齐 `app.kejilion.sh`,展示真实安装状态与任务进度。 |
| **文件、终端与体检** | 按节点能力与授权切换本机和远程文件、终端工作区;本机另提供进程管理、系统设置及网络、硬件和综合体检。 |
| **集群与轻量节点** | 统一接入、监控和管理多台主机,按节点能力开放远程文件与终端;提供消息通知和公开只读状态分享。 |
| **AI、任务与审计** | 多 Provider、多模型、多会话的 AI 工作区;固定工具、审批边界、后台任务、资源版本冲突检测、审计与失败恢复。 |
## 快速开始
准备一台 Linux 服务器,使用 `root` 用户执行:
```bash
bash <(curl -fsSL https://kejilion.sh) app kpanel
```
安装脚本会检查运行环境、准备所需组件并部署 KPanel。完成后,根据终端提示打开面板并初始化管理员账户。
| 项目 | 当前范围 |
| --- | --- |
| 已实机验证 | Debian 13 · AMD64 |
| 发布架构 | AMD64 · ARM64 |
| 运行基础 | systemd 或 OpenRC · rootful Docker Engine · Docker Compose v2 |
面板本体目前仅支持 Docker 部署;Release 中的 `kejilion-panel-meta-.tar.gz`
只提供部署脚本、文档和许可等元数据,不是可构建源码包。Agent 与轻量节点可原生运行。
Debian 12、Ubuntu 22.04/24.04、Rocky/AlmaLinux/CentOS Stream/RHEL/Oracle Linux/Fedora、
Arch/Manjaro 与 openSUSE/SLES 路径已经实现,仍按支持矩阵逐步完成实机准入;
Alpine Linux 3.24 `sys` mode 的 OpenRC 路径也已实现并通过自动化契约测试,但尚未完成
干净 VPS/VM 的 PID 1 实机准入。准确状态请以[宿主机系统兼容矩阵](docs/platform-support.md)为准。
> [!TIP]
> 初次使用可阅读 [KPanel 官方图文教程](https://blog.kejilion.pro/kpanel-kejilion-web-server-panel/);
> 需要审查构建产物、固定镜像 digest 或进行开发者部署时,请使用[完整部署文档](docs/deployment.md)。
> [!IMPORTANT]
> KPanel 具备宿主机管理能力。请只在可信服务器上使用官方部署入口;生产环境请先备份现有配置,
> 并为管理入口配置 HTTPS 与访问控制。
## 管理真实主机,边界也必须真实
kejilion.sh · SSH · Compose · KPanel
共同管理同一台 Linux 主机的真实状态
- **不接管既有环境**:安装器不会修改 `kejilion.sh`、`/home/web`、Nginx、防火墙或现有站点。
- **来源不限制管理**:脚本、KPanel、Compose 或人工创建的资源,都可以按实际状态继续管理。
- **权限分层**:Web/API 以非特权身份运行;宿主机操作由 Unix Socket 上的结构化 Agent 执行,root PTY 使用独立授权和有界生命周期。
- **入口保护**:登录限速、服务端 Session、CSRF、可选 TOTP / Passkey、路径约束与供应链校验共同保护管理入口。
- **变更可恢复**:关键操作保留审计记录;配置写入前执行校验,失败时回滚并报告未完成的清理项。
完整原则见 [PROJECT_RULES.md](PROJECT_RULES.md)、[架构与事实来源](docs/architecture.md)、
[生态互通基线](docs/ecosystem-parity.md)与[操作边界审计](docs/operational-boundary-audit.md)。
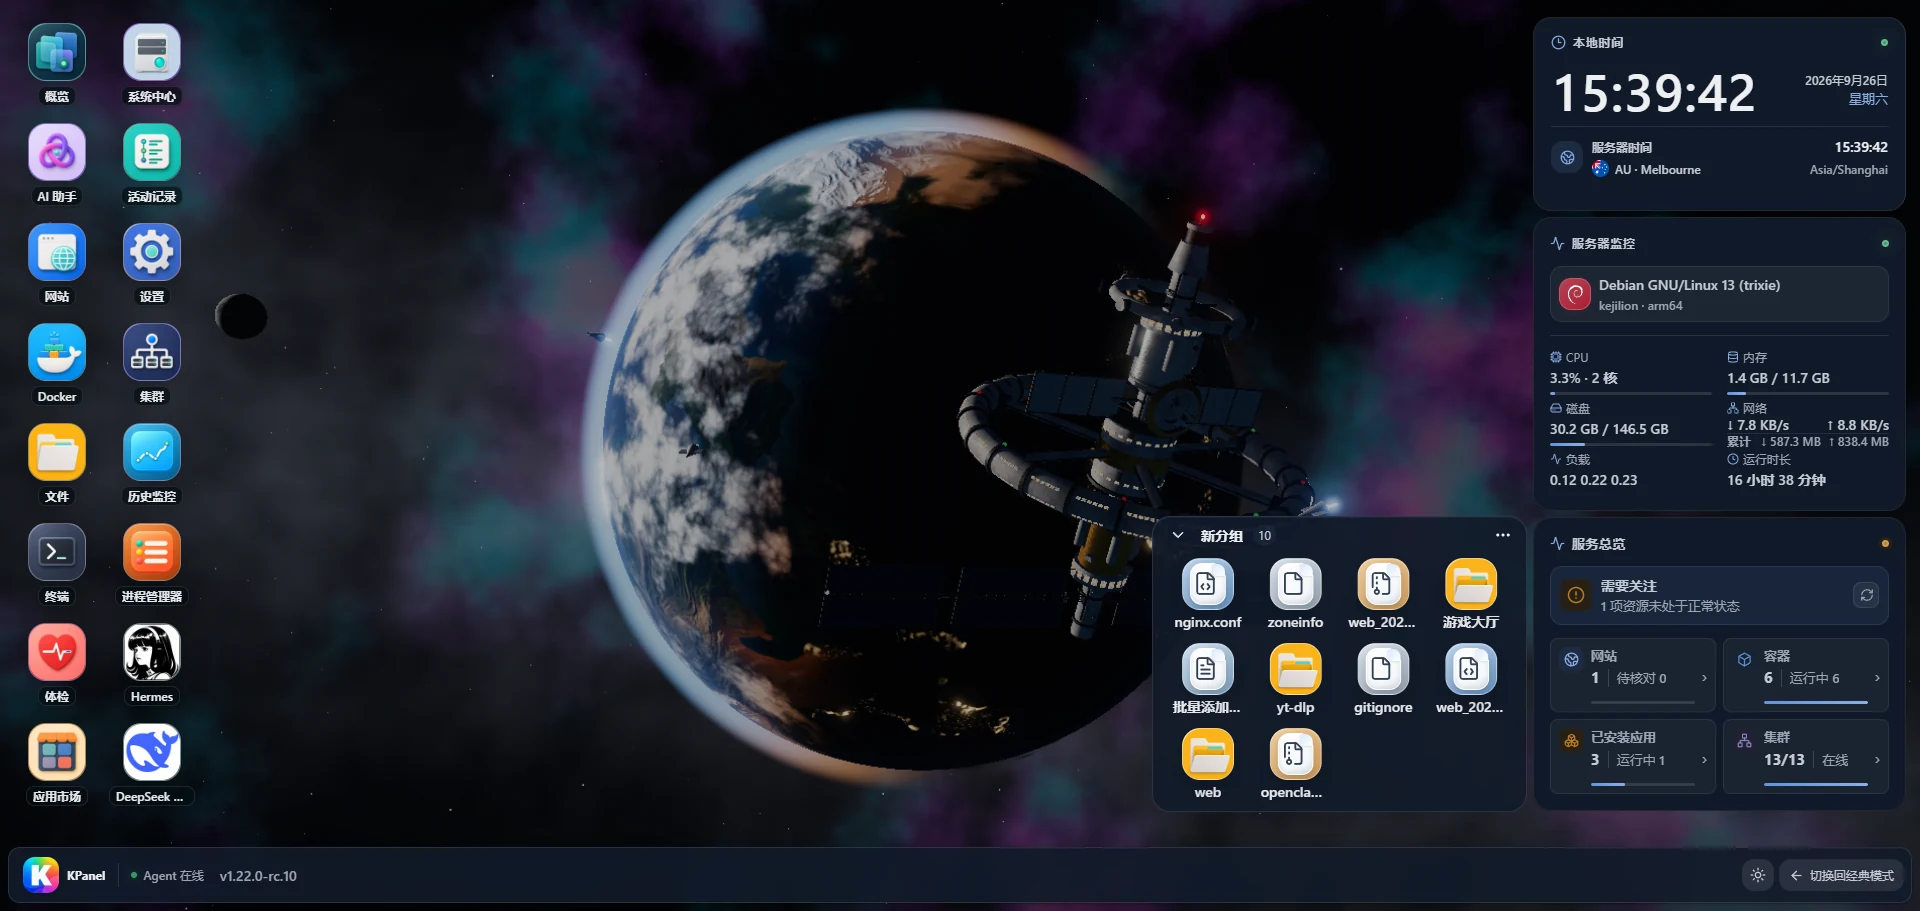
## 运维,也可以有自己的色彩
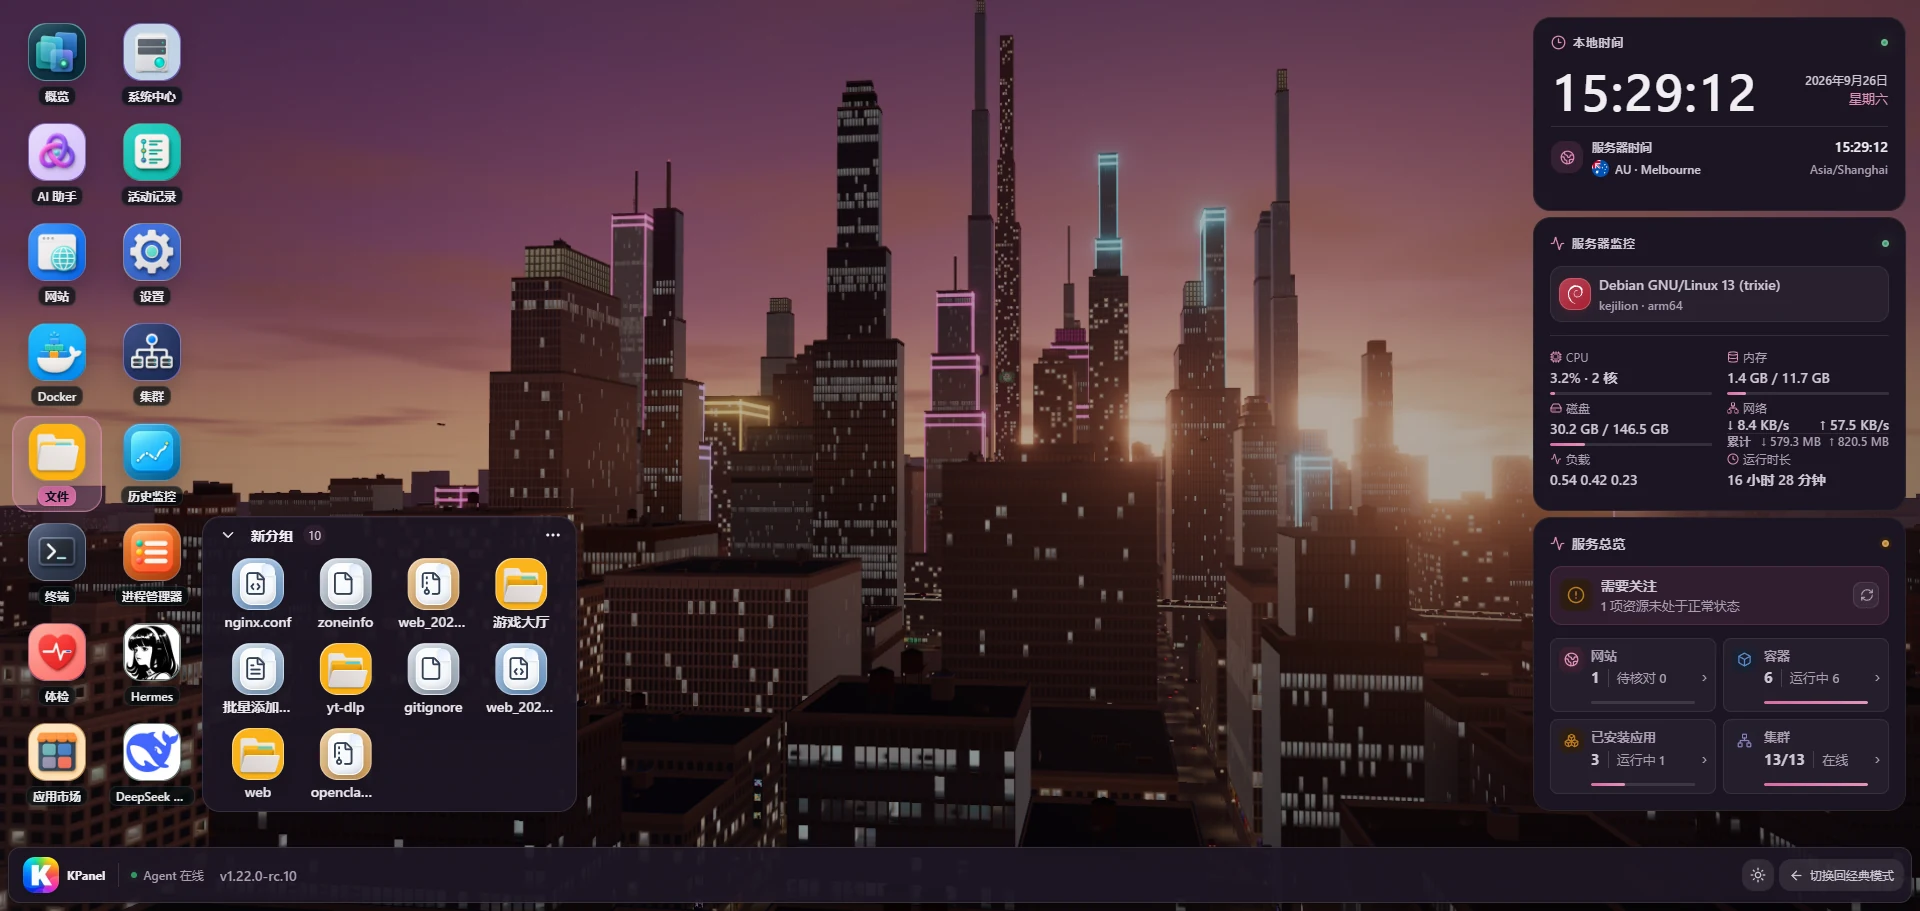
选择内置壁纸或上传自己的图片,让桌面、经典模式与登录页延续喜欢的背景和配色。
桌面模式还支持按需下载、随时删除的 3D 场景包。
| 霓虹都市 |
星港轨道 |
 |
 |
浏览[官网多彩主题](https://kpanel.kejilion.sh/#themes),或阅读[场景包开发规范](scene-packs/README.md)。
## 当前边界
已支持的 Compose 项目编辑重部署有明确的项目与配置范围。
`daemon.json` 通用编辑器、系统重装非交互适配器,以及部分发行版的 DNS / 换源适配器仍在规划中。
这些是待实现能力;后续实现仍需经过鉴权、结构化输入、路径约束、并发控制、审计和失败恢复。
## 文档
| 主题 | 入口 |
| --- | --- |
| 开始使用 | [产品官网](https://kpanel.kejilion.sh/) · [在线体验](https://panel.kejilion.pro/) · [图文教程](https://blog.kejilion.pro/kpanel-kejilion-web-server-panel/) · [部署文档](docs/deployment.md) · [平台支持](docs/platform-support.md) |
| 产品架构 | [架构与事实来源](docs/architecture.md) · [安全模型](docs/security-model.md) · [存储策略](docs/storage-strategy.md) |
| 核心能力 | [AI 工作区](docs/ai-workspace.md) · [集群监控](docs/cluster-monitoring.md) · [Docker 管理](docs/docker-management-v0.18.md) · [应用市场](docs/application-market.md) |
| 多主机管理 | [多主机终端](docs/multi-host-terminal.md) · [跨面板文件传输](docs/cross-kpanel-file-transfer.md) · [集群通知](docs/cluster-notifications.md) · [公开状态分享](docs/cluster-public-share.md) |
| 生态与质量 | [兼容基线](docs/compatibility.md) · [开发质量标准](docs/development-quality-standard.md) · [项目协作](docs/session-collaboration.md) |
| 版本信息 | [稳定版与预览版](docs/release-channels.md) · [更新记录](CHANGELOG.md) · [最新稳定版](https://github.com/kejilion/KPanel/releases/latest) |
更多安全、设计与工程文档
- [两步验证安全契约](docs/two-factor-authentication.md)
- [管理员密码恢复](docs/password-recovery.md)
- [多语言架构与本地化契约](docs/internationalization.md)
- [体检与第三方测试协议](docs/diagnostics.md)
- [网站业务分析](docs/legacy-site-contract.md)
## 开源许可
KPanel 源代码采用 [GNU Affero General Public License v3.0 only](LICENSE)(SPDX:`AGPL-3.0-only`)。
通过网络向用户提供修改版 KPanel 服务时,应按该协议向这些用户提供对应源码。
Copyright © 2026 kejilion and KPanel contributors.
随 KPanel 分发的 `kejilion.sh` 和其他第三方组件继续使用各自的原始许可,详见[第三方许可声明](THIRD_PARTY_NOTICES.md)。
KPanel 名称和 Logo 的使用边界见[品牌说明](TRADEMARKS.md)。