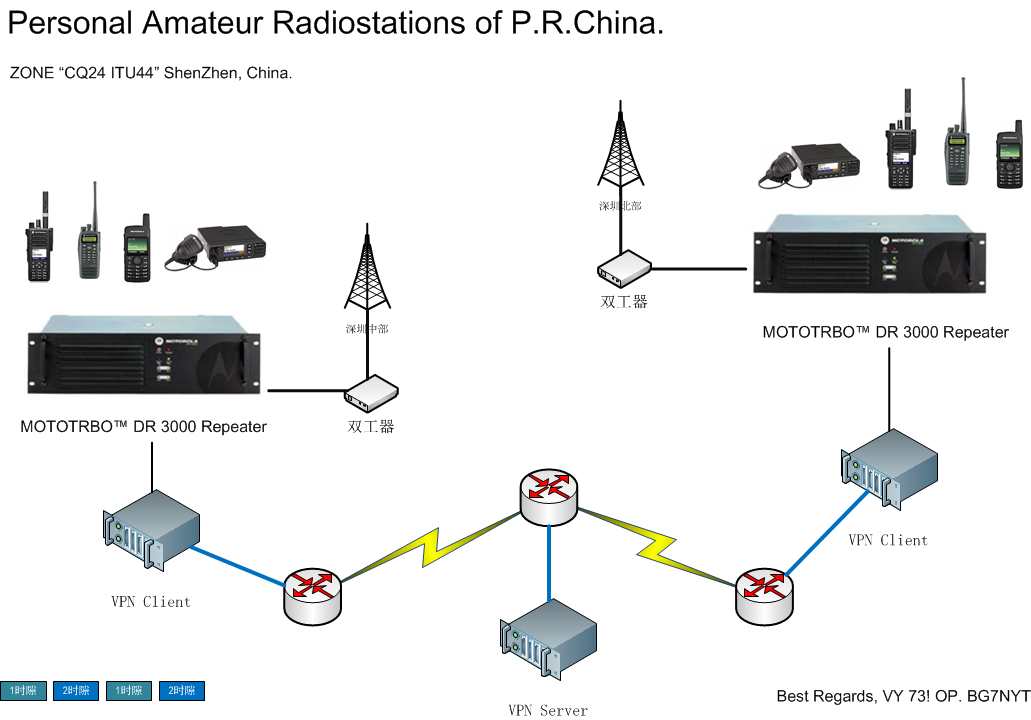
设备列表
天线,馈线,双工器
MOTOTRBO™ DR 3000 Repeater
一台有公网IP的VPN服务器, 配置没有特别要求
两台VPN客户端,需要两个网口。不需要公网IP
网线,水晶头,工具等等
需求描述
一期,迫切解决的问题:
将目前已建成的两部数字中继通过TCP/IP互连
实现手持机在中继网间漫游
实现分组呼叫
同时要考虑到后面的扩容问题:
与其他临近城市的互通问题。
APRS
YY或Echolink 接入问题
与模拟网的互通问题
与Voip协议SIP或H.323互通
中继录音域mp3流服务器播放
背景
互连 DR-3000中继需要公网IP,无法使用动态IP技术。
通过VPN技术建立虚拟专用网实现两个中继相互通信,同时VPN服务器也可以采用动态IP+域名的方案,定时将IP地址更新到域名服务器,然后VPN客户端通过域名与VPN服务器建立连接。实现两台中继的网络互通。
允许多个VPN客户端与服务器建立连接,这样就解决了扩容问题。
频率与时隙规划
采用异频同播模式
1号中继:439.790 -5 12 1
2号中继:439.200 -5 12 1
IP地址规划
LAN IP: 172.16.0.0/24
VPN IP: 10.8.0.0/24
1号中继:172.16.0.1/24
2号中继:172.16.0.2/24
控制台:172.16.0.254/24
物理网络拓扑图
                                      .-----------------------------> tun0  [ VPN Server ] tun0 <-----------------------.
                                     /                                            |                                      \
                                    /                                          Switch                                     \
                                    |                                             |                                        \
                                    |                                          Router                                       |
                                    V                                             ^                                         V
                                   tun0                                           |                                        tun0
天线 ---> 双工器 ---> 中继台 ---> eth1 [VPN Client] eth0 ---> Switch ---> Router ---> ( WAN ) <--- Router <--- Switch <--- eth0 [VPN Client] eth1 <--- 中继台 <--- 双工器  <--- 天线
client tun0 与 server tun0通过tun0虚拟接口 建立了一条虚拟链路,实际上仍然通过eth0物理链路与服务器连接。通过路由表的走向可以将172.16.0.0/24网络打通。
VPN服务器与客户端
操作系统 CentOS-6.5-x86_64-minimal.iso
分区规划,适合VPN服务器与客户端:
/ 分区 50G
Swap 分区 内存*2,如果大于16G内存,使用与内存相等即可
其他暂时保留